


既知の脅威シグネチャに主に依存する従来型のセキュリティ対策とは異なり、サンドボックスは、管理された環境で疑わしいオブジェクトを実行し、その挙動を観察することで分析できる。クラウドベースの導入により、セキュリティチームはサンドボックスインフラのすべてを社内で維持管理することなく、拡張性の高い分析リソースを利用できる。
日本におけるクラウドコンピューティング、デジタルビジネスアプリケーション、リモートアクセス技術、相互接続された企業システムの利用拡大により、高度な脅威検知の重要性が高まっている。金融機関、製造業、政府機関、医療提供者、電気通信事業者には、機密情報を保護しながら未知の脅威を特定する能力を向上させる必要性がある。
日本のクラウドサンドボックス市場は、2025年に13億米ドルと評価されました。市場は2026年から2036年にかけて年平均成長率(CAGR)8.2%で拡大すると予測されており、2036年末までに54億米ドルを超える見込みです。
無料のサンプルレポートをリクエストする@ https://www.surveyreports.jp/sample-request-1038540
クラウドサンドボックスは、セキュアWebゲートウェイ、メールセキュリティ、エンドポイント保護、ファイアウォール、セキュリティ情報・イベント管理(SIEM)、セキュリティオーケストレーション・自動化・対応(SOAR)システムと一般的に統合される。この統合により、組織はサンドボックスによる分析結果を、より広範な脅威検知およびインシデント対応のワークフローに組み込むことができる。
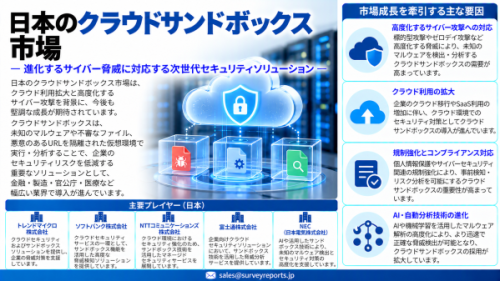
主な成長促進要因
1. サイバー攻撃の高度化
日本の組織は、ランサムウェア、フィッシング攻撃、悪意のある添付ファイル、これまで確認されていないマルウェアの亜種など、変化する脅威環境に直面している。攻撃者は、難読化などの手法を用いて従来型の検知システムを回避する可能性がある。
クラウドサンドボックスは、管理された環境で疑わしい挙動を観察する手段を提供する。セキュリティチームは、ファイルの動作、プロセスの実行、ネットワーク接続、その他の挙動に関する指標を調査し、対象が悪意のあるものかどうかを判断するための情報を得られる。
この機能は、従来型のシグネチャやレピュテーションに基づく制御ではまだ特定されていない脅威への対応において、特に有用となる可能性がある。
2. クラウドコンピューティングとSaaSの導入拡大
企業がクラウドアプリケーションを採用し、パブリック、プライベート、ハイブリッド環境にワークロードを分散させるなか、セキュリティ対策には、より多様なアクセス形態への対応が求められている。
クラウドサンドボックスは、クラウド提供型のセキュリティプラットフォームと統合し、メール、Webトラフィック、企業向けアプリケーション全体にわたって疑わしいファイルやリンクを分析できる。また、クラウドベースで提供することで、セキュリティ業務の負荷の変化に応じて分析能力を拡張しやすくなる。
各拠点に個別のサンドボックスアプライアンスを導入・維持管理することなく、脅威検査を一元化したい企業の間で、需要が拡大する可能性がある。
3. ゼロデイ脅威検知の必要性の高まり
ゼロデイ脆弱性や未知のマルウェアは、確立された検知手法では直ちに認識できない可能性があるため、セキュリティリスクをもたらす。
挙動分析は、アプリケーションに通常期待される動作とは異なる不審な活動を特定するのに役立つ。サンドボックスはすべての未知の脅威を検知できることを保証するものではないが、疑わしいオブジェクトの挙動に関する追加の証拠を提供することで、他のセキュリティ技術を補完できる。
メールの添付ファイル、ダウンロードファイル、Webコンテンツに対する保護の強化を必要とする企業は、多層型サイバーセキュリティアーキテクチャの一環として、サンドボックスの導入を検討する可能性がある。
4. セキュアアクセスおよびメールセキュリティとの統合
メール、ファイル共有、ブラウザベースの業務プロセスに依存する組織にとって、フィッシングは依然として大きな懸念事項である。悪意のあるファイルは、メール、コラボレーションツール、外部Webサイトを通じて配信される可能性がある。
クラウドサンドボックスは、疑わしい添付ファイルやダウンロードファイルがユーザーに届いたり、エンドポイント上で実行されたりする前に分析できる。セキュアWebゲートウェイ、メールセキュリティプラットフォーム、エンドポイント検知・対応(EDR)システムとの統合により、セキュリティチームは検知と封じ込めを連携させやすくなる。
統合型のセキュリティワークフローを提供するベンダーは、分断されたツールの削減と脅威の可視性の一元化を求める組織から恩恵を受ける可能性がある。
【画像 https://www.dreamnews.jp/press/366673/images/bodyimage1】
主な市場セグメント
導入形態別
- パブリッククラウド型サンドボックス: クラウド上でホストされたインフラを使用して、疑わしいファイル、URL、アプリケーションを分析する。
- プライベートクラウド型サンドボックス: 特定のセキュリティ要件やデータ取り扱い要件を持つ組織向けに、専用環境または管理された環境内でサンドボックス機能を提供する。
- ハイブリッド型サンドボックス: クラウドベースの分析とオンプレミスのセキュリティインフラを組み合わせる。
- 統合型セキュリティプラットフォームのサンドボックス: セキュアWebゲートウェイや脅威防御プラットフォームなど、幅広いサイバーセキュリティ製品にサンドボックス機能を組み込む。
ソリューションタイプ別
- マルウェア分析・挙動検知
- ファイル・添付ファイルのサンドボックス分析
- URL・Webコンテンツのサンドボックス分析
- メールセキュリティ向けサンドボックス
- ネットワークセキュリティ向けサンドボックス
- アプリケーション・実行ファイルの分析
- 脅威分析の自動化・レポート作成
- 脅威インテリジェンスとの統合
組織規模別
- 大企業
- 中小企業(SME)
用途別
- 高度持続的脅威(APT)の検知
- ランサムウェア・マルウェアの防御
- フィッシング・悪意のある添付ファイルの分析
- ゼロデイ脅威の調査
- Webブラウジング・ダウンロードの保護
- インシデント対応・脅威ハンティング
- セキュリティオペレーションの自動化
最終用途産業別
- 銀行・金融サービス・保険
- 製造業・産業企業
- 情報技術・電気通信
- 政府・公共サービス
- ヘルスケア・ライフサイエンス
- 小売・電子商取引
- エネルギー・公益事業
- 物流・運輸
競争環境
日本のクラウドサンドボックス市場には、グローバルなサイバーセキュリティベンダー、クラウドセキュリティプラットフォームプロバイダー、マルウェア分析の専門企業、国内の販売代理店やシステムインテグレーターが参入している。
リサーチレポートはこちら@ https://www.surveyreports.jp/industry-analysis/japan-cloud-sandboxing-market/1038540
競争分析の対象となる代表的な企業・プロバイダーは以下のとおりである。
- Zscaler: クラウド提供型セキュリティおよびゼロトラストサービスに統合されたクラウドサンドボックス機能を提供。
- Palo Alto Networks: WildFireによるマルウェア分析および脅威防御機能を提供。
- Check Point Software Technologies: SandBlast関連のサンドボックス機能および高度な脅威防御技術を提供。
- Fortinet: サンドボックス機能と高度な脅威検知機能を備えたセキュリティ製品を提供。
- Cisco: サンドボックス関連機能を備えたネットワークセキュリティおよび脅威検知ソリューションを提供。
- Trend Micro: 企業向けサイバーセキュリティ製品および高度な脅威分析技術を提供。
- Trellix: インテリジェントサンドボックスおよびマルウェア分析機能を提供。
- Microsoft: 企業のセキュリティワークフローに関連するクラウドセキュリティおよび脅威防御技術を提供。
- S&J Corporation: 日本のサイバーセキュリティサービス企業であり、クラウドベースのマルウェア分析ソリューションであるJoe Sandboxを販売。
- Techmatrix Corporation: Trellix Intelligent Sandbox関連製品を提供する日本のセキュリティソリューションプロバイダー。
日本におけるビジネス機会
クラウドネイティブなマルウェア分析
セキュリティベンダーは、専用のオンプレミス型サンドボックスインフラを維持管理することなく、拡張性の高いマルウェア分析を実現したい組織をターゲットにできる。大量の疑わしいファイルを分析する必要がある企業や、地理的に分散した業務を支援する必要がある企業にとって、クラウド提供型のサービスは魅力的な選択肢となる可能性がある。
メールセキュリティとWebセキュリティの統合
プロバイダーは、サンドボックスをメールフィルタリング、セキュアWebゲートウェイ、エンドポイント保護、アイデンティティ制御と組み合わせることができる。統合型ソリューションは、脅威検知とインシデント対応の間に生じるギャップの縮小に役立つ。
マネージド検知・対応サービス
社内のサイバーセキュリティ専門知識が限られている組織は、サンドボックス分析、アラート調査、脅威ハンティング、インシデント対応支援を含むマネージドセキュリティサービスから恩恵を受ける可能性がある。
製造業・産業向けサイバーセキュリティ
製造業では、サプライヤー、エンジニアリング業務、メール、業務アプリケーションを通じて受信した疑わしいファイルの調査にサンドボックスを活用できる。導入にあたっては、運用技術(OT)や生産システムへの影響を避けるため、慎重な設計が必要となる。
中小企業向けクラウドセキュリティ
クラウド提供型セキュリティサービスにより、中小企業は専任のセキュリティオペレーションチームを設置することなく、高度な脅威分析を利用できる。導入の容易さ、予測可能な料金体系、国内の技術サポートが、重要な差別化要因となる可能性がある。
セキュリティ自動化と脅威インテリジェンス
SIEM、SOAR、脅威インテリジェンスプラットフォームとの統合により、セキュリティチームはサンドボックスの分析結果をより効果的に活用できる。ベンダーは、自動調査ワークフロー、状況に応じたレポート作成、連携型の対応機能を提供できる。
主な課題
サンドボックス回避技術: 高度なマルウェアは、仮想化環境を検知したり、実行を遅延させたり、分析中に通常とは異なる挙動を示したりする可能性がある。
誤検知と検知漏れ: 疑わしい挙動が必ずしも悪意のある活動を意味するわけではなく、一部の脅威は検知されない可能性がある。
分析の遅延: ファイルのサンドボックス分析が完了するまで待機することで、ユーザーエクスペリエンスに影響が生じる可能性がある。これを回避するには、適切なインライン処理、非同期処理、またはファイル無害化のワークフローが必要となる。
統合の複雑さ: 企業は、サンドボックスを既存のメールセキュリティ、ネットワーク保護、エンドポイント検知、セキュリティオペレーションの各ツールと接続する必要がある。
データプライバシーと機密性: クラウド分析環境へのファイルのアップロードは、機密文書、個人情報、知的財産に関する懸念を引き起こす可能性がある。
コスト管理: 大量のファイル分析や複雑な統合により、運用コストが増加する可能性がある。
サイバーセキュリティ専門人材の不足: 組織には、分析結果を解釈し、インシデント対応を管理できる専門人材が必要となる。
ベンダー間の差別化: サンドボックス機能がより広範なサイバーセキュリティプラットフォームに組み込まれる傾向が強まっており、独立系プロバイダーが基本的な分析機能だけで競争することは難しくなっている。
将来展望
日本クラウドサンドボックス市場は、クラウドの普及、高度化するサイバー脅威、拡張性の高いマルウェア分析に対する需要の高まりを背景に、成長が期待される。
今後数年間で、クラウドサンドボックスは、セキュアアクセスプラットフォーム、メール保護、エンドポイント検知、脅威インテリジェンス、自動化されたセキュリティオペレーションとの統合を一層深めると考えられる。挙動分析と自動調査により、組織は疑わしいファイルやリンクに、より効率的に対応できるようになる可能性がある。
特に、複雑なIT環境を管理しながら脅威検知能力の向上を目指す金融機関、大企業、政府機関、製造業などで、需要が高まる可能性がある。
日本市場に参入するベンダーにとって、有望なビジネス機会は、統合型クラウドセキュリティ、マネージド分析サービス、検知品質と対応効率の定量的な改善を実証できるソリューションにあると考えられる。国内での導入支援に関する専門知識、日本語によるサポート、明確なデータ取り扱い方針も、顧客の信頼を高める要因となる。
配信元企業:Survey Reports合同会社
プレスリリース詳細へ
ドリームニューストップへ
