


ネットで買い物をしてカード番号を入れたら、見慣れない確認の画面が出ることがあります。届いた数字を入れるよう求められ、戸惑った方もいるのではないでしょうか。画面が増えたのは不具合ではありません。盗まれたカード番号で買い物をされる被害が急増し、ネット通販の店に本人認証の導入が求められてきたためです。
確認の画面の正体はEMV 3-Dセキュア
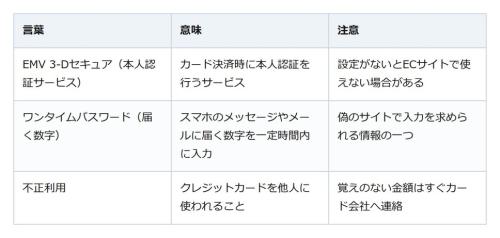
カード番号のあとに出る確認は、EMV 3-Dセキュアと呼ばれる本人認証です。経済産業省の案内では、本人認証サービスは不正利用の防止に有効とされ、リスクに応じてカードを使う人が本人かを確かめる手法と説明されています。
確かめ方の代表がワンタイムパスワードです。クレジットカード・セキュリティガイドライン6.1版では、カード会社に登録した携帯電話番号やメールアドレスなどに届く数字を、有効時間内に支払画面へ入力する方法が説明されています。カード会社が取引のリスクを判定し、追加の本人認証が必要と判断した場面で使われます。
広がった背景は被害の急増と2025年3月の目標
経済産業省は、クレジットカード番号等の不正利用被害が近年急増しているとして、カード会社や国民生活センターなどと官民の対策会議を設けました。
対策の軸は、クレジット取引セキュリティ対策協議会がまとめるクレジットカード・セキュリティガイドラインです。割賦販売法が定める安全対策の義務を果たすための実務上の指針と位置づけられています。経済産業省の発表によると、2024年3月の改訂では、2025年3月末までに「原則全てのEC加盟店」(ネット通販の店)でEMV 3-Dセキュアを導入する目標に向けた取り組みが示されました。続く2025年3月の改訂では、EC加盟店が不正利用対策としてEMV 3-Dセキュアを導入することが明記されました。2026年3月11日には同ガイドラインの6.1版が承認され、同月に公表されました。既存の対策を着実に実施するための記述が整理されています。
使う側が確かめておきたい2つのこと
まず、自分のカードの設定です。経済産業省は本人認証サービスの設定を呼びかけ、設定されていないカードはECサイトなどで使えなくなる場合があるとしています。数字が届く携帯電話番号やメールアドレスの登録も、カード会社の正規のサイトかアプリで見ておきたいところです。
次に、偽のメールやSMSです。警察庁は、フィッシングで入力を求められる情報の例にワンタイムパスワードを挙げています。メールやSMSのリンクは安易にクリックせず、ブックマークした公式サイトや公式アプリから開くよう呼びかけています。
身に覚えのない請求に気づいたとき
利用明細に覚えのない金額があれば、すぐカード会社に連絡することが大切です。クレジットカード・セキュリティガイドライン6.1版も、利用明細の確認とカード会社への連絡の重要性を示しています。警察庁によると、不正利用の被害に補償制度や相談窓口を設けるカード会社もあり、偽のメールなどで被害に遭ったときは最寄りの警察署にも相談できます。確認の画面はひと手間でも、カードを守るための仕組みです。まずは設定と明細の確認から始めてみてください。
