


国際資格の専門校を運営する株式会社アビタスは11月18日、AI・サイバー時代における日本企業の内部統制をテーマとしたラウンドテーブルを開催した。
同社執行役員の柳尾彰大氏、アビタス教育総合研究所(AIDEA)所長の毛利弘通氏、金融機関などで内部監査の実務経験を持つ同社講師の浅野貴生氏が登壇。独自調査の結果をもとに、企業が抱える課題や組織横断でのリスク管理、2027年に向けた対応について説明した。
サイバーリスクへの警戒は高まる一方、監査対応には課題も
冒頭、柳尾氏は2026年10月22日から11月4日まで実施した企業実態調査の結果を報告した。
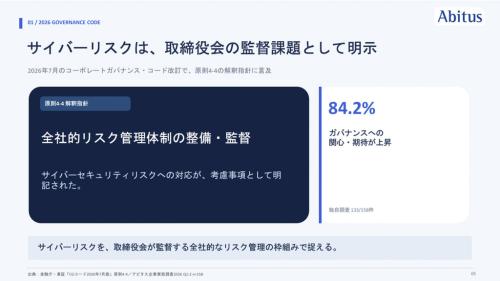
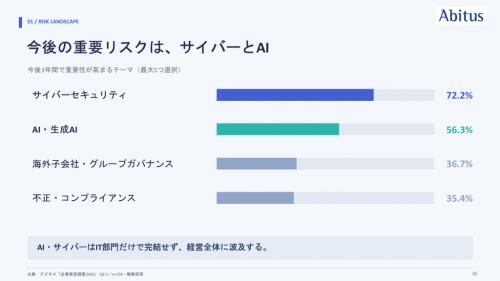
内部監査部門の担当者などを中心に158件の回答を得た調査では、ガバナンスへの関心や期待が高まったとの回答が84.2%に上った。今後3年間で重要性が増すテーマとしては「サイバーセキュリティ」(72.2%)と「AI・生成AI」(56.3%)が上位を占めた。
2026年7月に改訂されたコーポレートガバナンス・コードでも、サイバーセキュリティリスクへの対応が取締役会の監督に関わる事項として明記されている。
一方、サイバーセキュリティを「対応・関与できる監査領域」として選択した割合は20.3%にとどまり、AIリスクの監査を実施済みとの回答も5.7%だった。
人材面でも「内部監査要員が不足している」との回答が70.9%、「AI監査の専門人材が不足している」は72.2%に達した。リスクへの認識が高まる一方、監査体制や人材の確保が課題となっていることがうかがえる。
シャドーAIやサイバー攻撃、経営層の関与が重要に
続いてオンラインで登壇した浅野氏は、AIに関するリスクを「内因的リスク」と「外因的リスク」に分けて説明した。
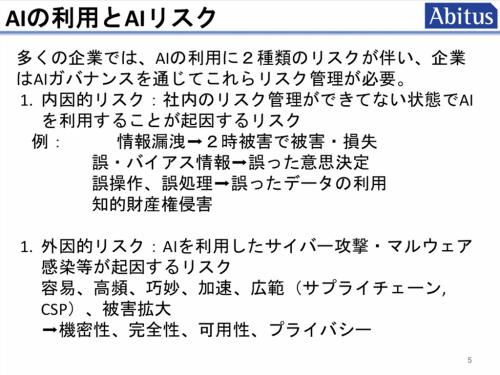
内因的リスクには、企業がAIを利用することで生じる情報漏洩や、誤情報に基づく意思決定、AIの誤作動、知的財産権の侵害などがある。
企業が把握していないAIツールを従業員が業務に利用する「シャドーAI」もその一つだ。
一方、外因的リスクとしては、AIを悪用したサイバー攻撃の巧妙化や高頻度化などを挙げた。
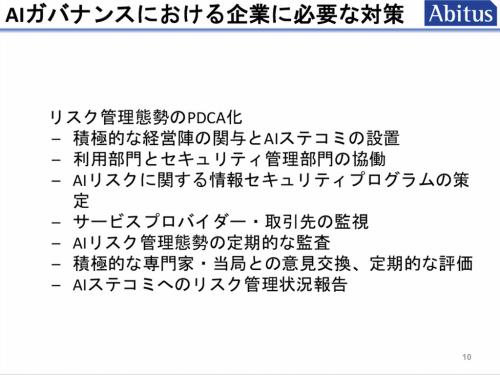
浅野氏は、業務部門でAIの利用が進む一方、経営層がリスク管理に十分関与できていないケースがあると指摘。被害が事業に与える影響を分析する「ビジネスインパクト分析」や、被害拡大を防ぐために事業を一時停止する判断まで想定した対策が必要だと説明した。
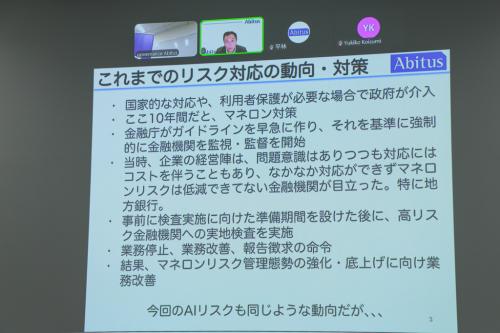
また、過去に金融庁がマネーロンダリング対策の監視・監督を強化した事例を紹介。今後は重要インフラや製造、物流、クラウドサービスなどの分野でも、同様に監督が強化される可能性があるとの見方を示した。
対応策として提案したのは、経営陣が関与する「AIステアリングコミッティー」の設置だ。AIの利用部門とセキュリティ部門が協力し、取引先のリスク管理や内部監査による評価も含め、継続的に改善する体制が重要だという。
事業・管理・監査の「3ライン連携」と専門人材の育成
再び登壇した柳尾氏は、AIエージェントの普及によって、AIが人の指示を受けるだけでなく、自律的に業務を実行する場面が増えていることに言及した。
こうした変化を踏まえ、AIのリスクを把握するだけでなく、投資対効果も含めて経営に提言できる専門人材が必要だと強調した。
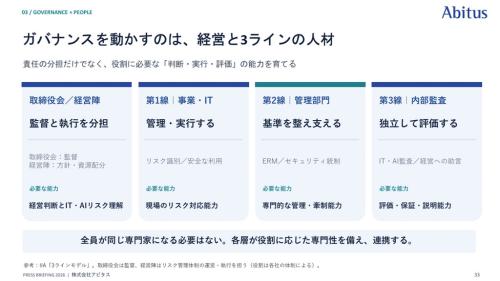
その上で重要になるのが、企業のリスク管理を担う「3ライン」の連携だ。
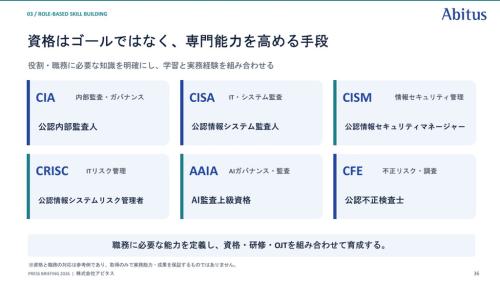
事業部門やIT部門などの第1線、リスク管理・コンプライアンスなどを担う第2線、独立した立場から評価する内部監査の第3線が、それぞれの役割に応じた専門性を持ち、連携することが求められる。国が整備を進める「SCS評価制度」でも、セキュリティの専門家に求められる資格として、CISA(公認情報システム監査人)やCISM(公認情報セキュリティマネージャー)などが挙げられている。
柳尾氏は、AI監査の上級資格「AAIA(Advanced in AI Audit)」なども紹介し、人材育成には現状の把握、必要な能力の定義、実務への接続という3つの段階が重要だと説明した。
2027年はAIガバナンスの転換点になるか
最後に毛利氏は「AIガバナンスという黒船」と題し、2027年に向けた提言を行った。
EUのAI法が段階的に適用され、国内でもAIに関する制度整備が進む中、毛利氏は「2027年は日本企業がAIガバナンスと正面から向き合わざるを得ない年になる」との見方を示した。
対応のポイントとして挙げたのは、部署横断の取り組みをまとめる「経営層の意識と関与」、事前の方針・体制決定と継続的なモニタリング・改善、そしてAIへの対応をきっかけとした企業全体のガバナンス強化の3点だ。
AIガバナンスを特別なものとして捉えるのではなく、既存の企業統治やリスク管理の延長線上で考える必要があるという。
さらに、国際団体ISACAのトップへの取材を通じ、AIガバナンスについて世界共通の実務基準が十分に定まっていない現状にも言及。日本企業や専門家にも、国際的な議論に参加する余地があると説明した。毛利氏は、ガバナンスの基本原則を理解するだけでなく、AIやサイバーセキュリティの技術的な課題にも対応できる人材を育てる重要性を強調した。
