


IPA(情報処理推進機構)は2026年11月11日、Microsoft Outlookの脆弱性CVE-2026-124194(CVEは脆弱性につける共通の識別番号)が悪用されているとMicrosoftが確認したことを案内し、Windows Updateなどでセキュリティ更新プログラムを至急適用するよう呼びかけました。
細工されたメッセージファイルをOutlookで開くと、通常のセキュリティ警告が出ないまま攻撃者側のサーバーへ接続し、サインインに使う認証情報が漏れる可能性があります。対象の製品や版は、IPAとJPCERT/CC(JPCERTコーディネーションセンター。国内のセキュリティ情報の調整機関)の公開ページには書かれておらず、Microsoftの更新情報で確かめる必要があります。
本記事では、2026年11月12日時点で公表されている内容をもとに、今すぐ行う対応、経緯、脆弱性の内容、組織の担当者が確かめる点の順に整理します。問い合わせ先と確認先は、巻末の表のとおりです。
【本記事の要点】
- IPAは2026年11月11日、Microsoftが悪用を確認したOutlookの脆弱性CVE-2026-124194について、至急の更新適用を呼びかけた
- 細工されたメッセージファイルを開くと、警告なしに攻撃者側のサーバーへ接続し、認証情報が漏れる可能性がある
- 対策は更新プログラムの適用で、Microsoft 365 Appsは更新チャネルの最新ビルドへ更新する
- 対象の製品や版は、Microsoftの更新情報で確かめる
今すぐ確認・対応すること:セキュリティ更新プログラムの適用
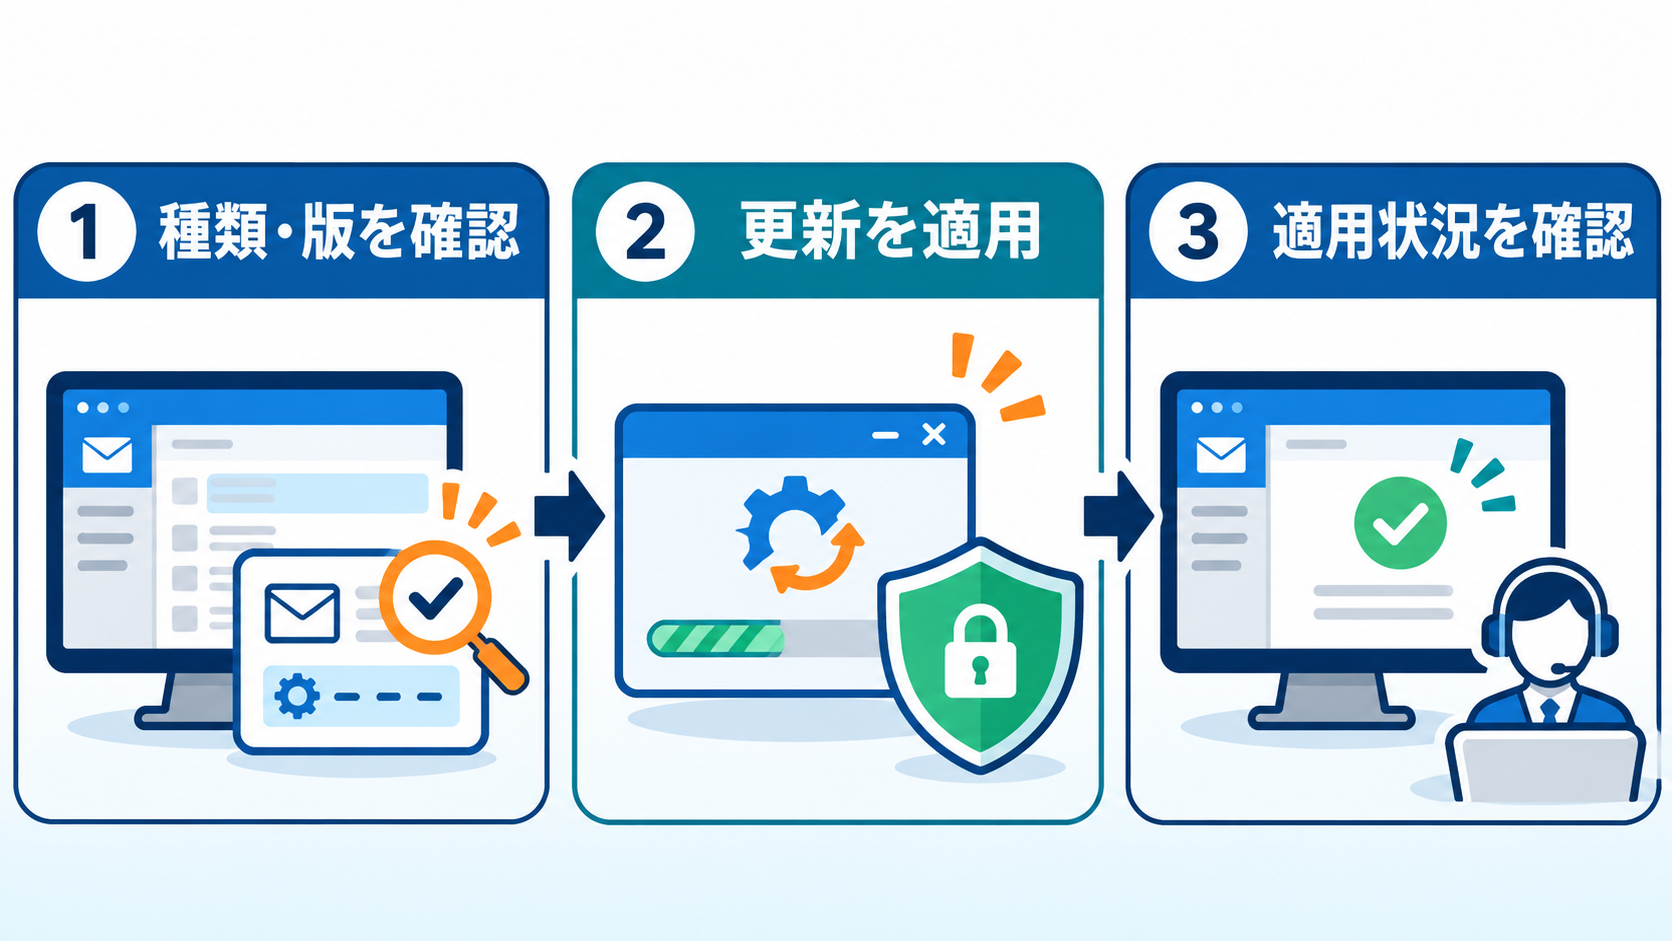
Outlookを使っている人は、何をすればよいのでしょうか。IPAやJPCERT/CCの案内と、Microsoftの更新確認の手順をもとに整理した対応は、次の表のとおりです。
| 順番 | 対応 | やり方 |
|---|---|---|
| 1 | 自分が使っているOutlookの種類と版を確かめる | Windows版のクラシックOutlook(Microsoft 365 Apps)の場合は、[ファイル]→[Office アカウント]で、更新チャネル(機能更新を受け取る頻度の区分)・版・ビルドを確かめる。新しいOutlook、Mac版、Web版は画面が異なるため、その製品に対するMicrosoftの更新情報に従う。買い切り版など、ほかの提供形態の場合も同じ |
| 2 | 2026年11月のセキュリティ更新プログラムを適用する | IPAはWindows Update、JPCERT/CCはMicrosoft UpdateやWindows Updateでの適用を案内している。通常は自動で適用される。適用に再起動が必要な場合がある。Microsoft 365 Appsは、更新チャネルごとに更新が提供されるため、自分のチャネルの最新のビルドへ更新する |
| 3 | 対象の製品と、修正された版を確かめる | Microsoft Security Update Guide(CVE-2026-124194)で、対象の製品と修正された版・ビルドを確かめる。担当者は、管理しているPCへ早期に展開する |
IPAは「至急、セキュリティ更新プログラムを適用してください」と呼びかけています。つまり、自動更新が有効な環境でも、更新の適用と再起動が済んでいるかを確かめることが、最初の対応になるのです。
細工されたメッセージファイルを開いた心当たりがある場合は、更新とは別に、社内の情報システム担当またはセキュリティの窓口へすぐに連絡し、組織の対応に従います。更新の適用は、今後の悪用を防ぐための対応で、すでに漏れた可能性のある認証情報を取り戻すものではないためです。
何が起きたか:悪用の確認と、国内の注意喚起
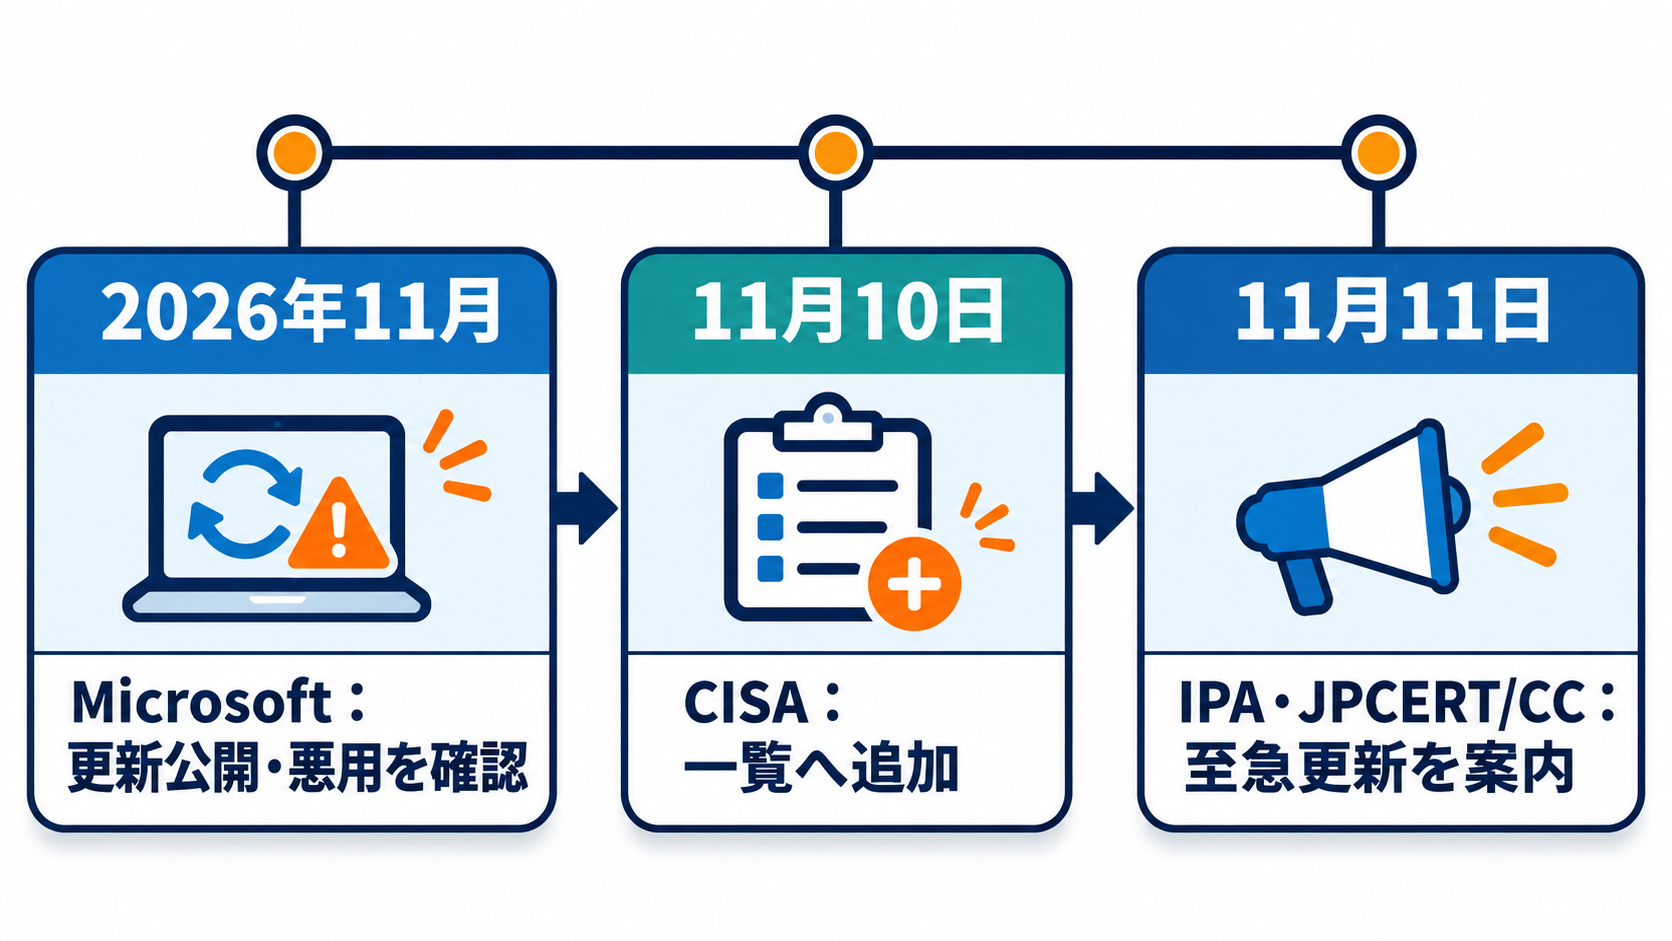
いつ、誰が、何を公表したのでしょうか。公表の流れは、次の表のとおりです。
| 時期 | 公表した組織 | 内容 |
|---|---|---|
| 2026年11月10日(米国時間) | Microsoft | 月例のセキュリティ更新プログラムで、Outlookの脆弱性CVE-2026-124194に対する更新を公開。この脆弱性が悪用されていることを確認したと公表した |
| 2026年11月10日 | 米国のサイバーセキュリティ機関(CISA) | 悪用が確認された脆弱性の一覧に、CVE-2026-124194を追加。米国の連邦機関向けの対応期限は2026年11月24日 |
| 2026年11月11日 | IPA、JPCERT/CC | それぞれ2026年11月のMicrosoft製品の脆弱性について案内。IPAは、至急の更新適用を呼びかけた |
CISAの2026年11月24日という期限は、米国の連邦機関に向けたものです。日本の事業者に向けては、IPAが至急の適用を呼びかけています。
脆弱性の内容:公式が示していること
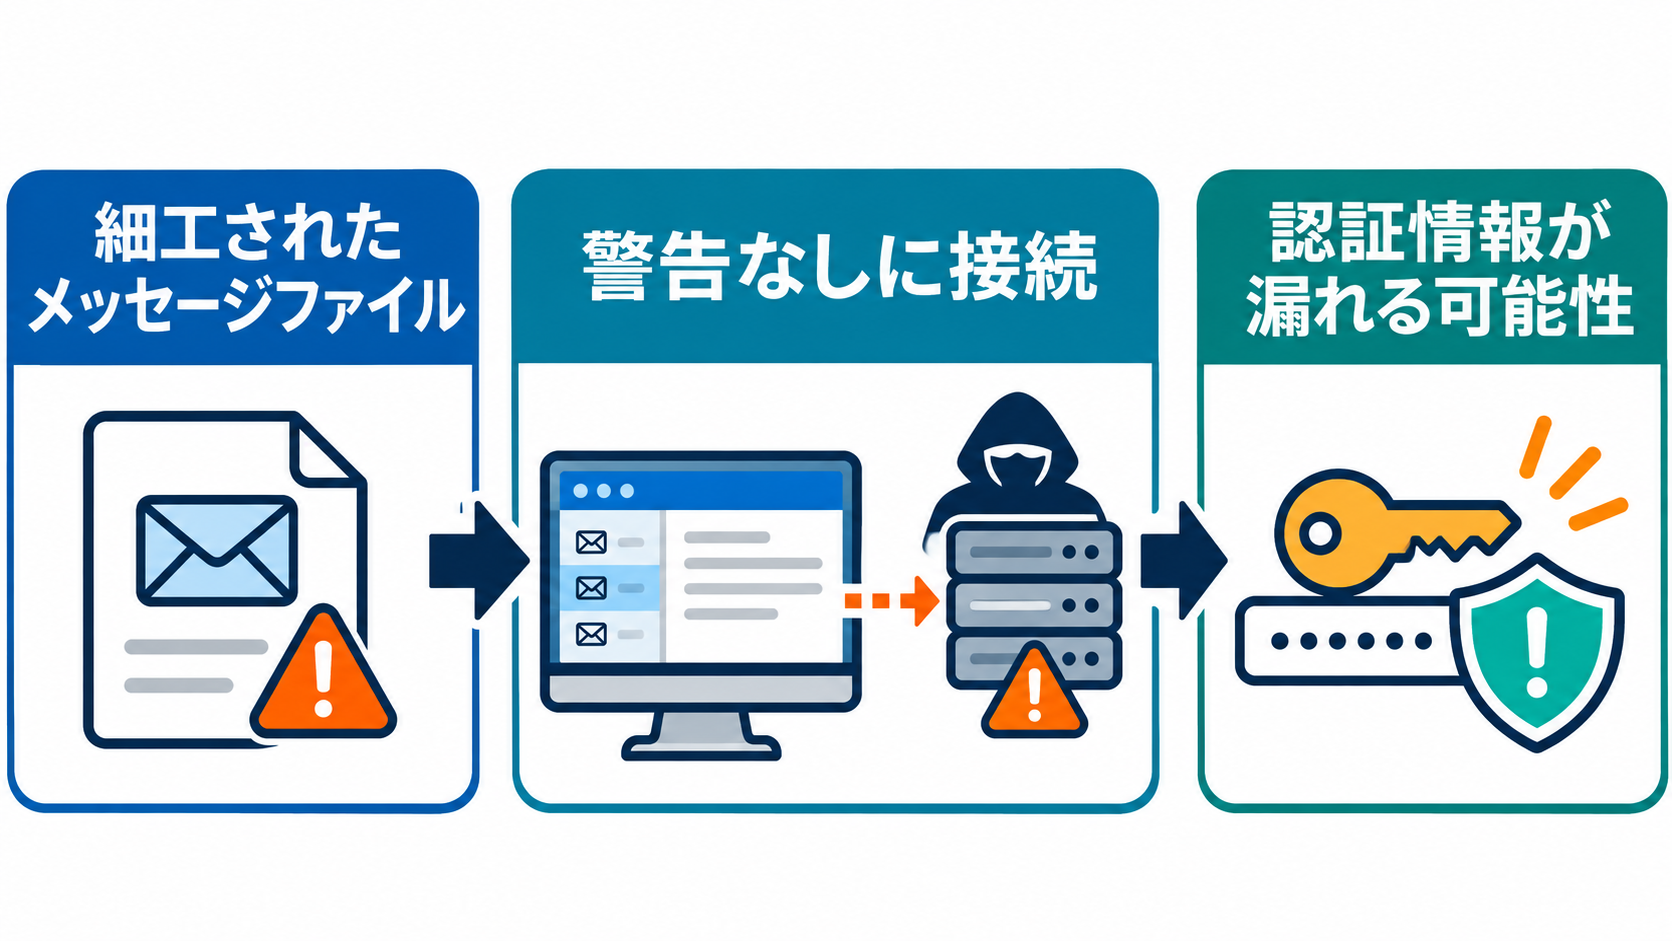
どのような脆弱性なのでしょうか。JPCERT/CC、IPA、CISAが示している内容は、次の表のとおりです。
| 項目 | 公式が示している内容 |
|---|---|
| 名称 | JPCERT/CC表記は「Microsoft Outlook のなりすましの脆弱性」。CISAは「Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action Vulnerability」(危険になりうる操作に必要な確認が出ない脆弱性)と記載 |
| 悪用の状況 | Microsoftが、悪用されていることを確認している |
| 攻撃の条件 | 細工されたメッセージファイルをユーザーが開く |
| 起きうること | Outlookが、通常のセキュリティ警告なしに、攻撃者が管理するサーバーへ接続し、認証情報が漏れる可能性がある |
| 弱点の種類 | 安全でない操作をユーザーに警告しない(JPCERT/CC表記、CWE-356) |
悪用の条件は、ユーザーが細工されたファイルを開くことです。対象になるOutlookの製品や版は、Microsoftの更新情報で確かめましょう。
組織の担当者が確かめること:更新の配布と適用の状況
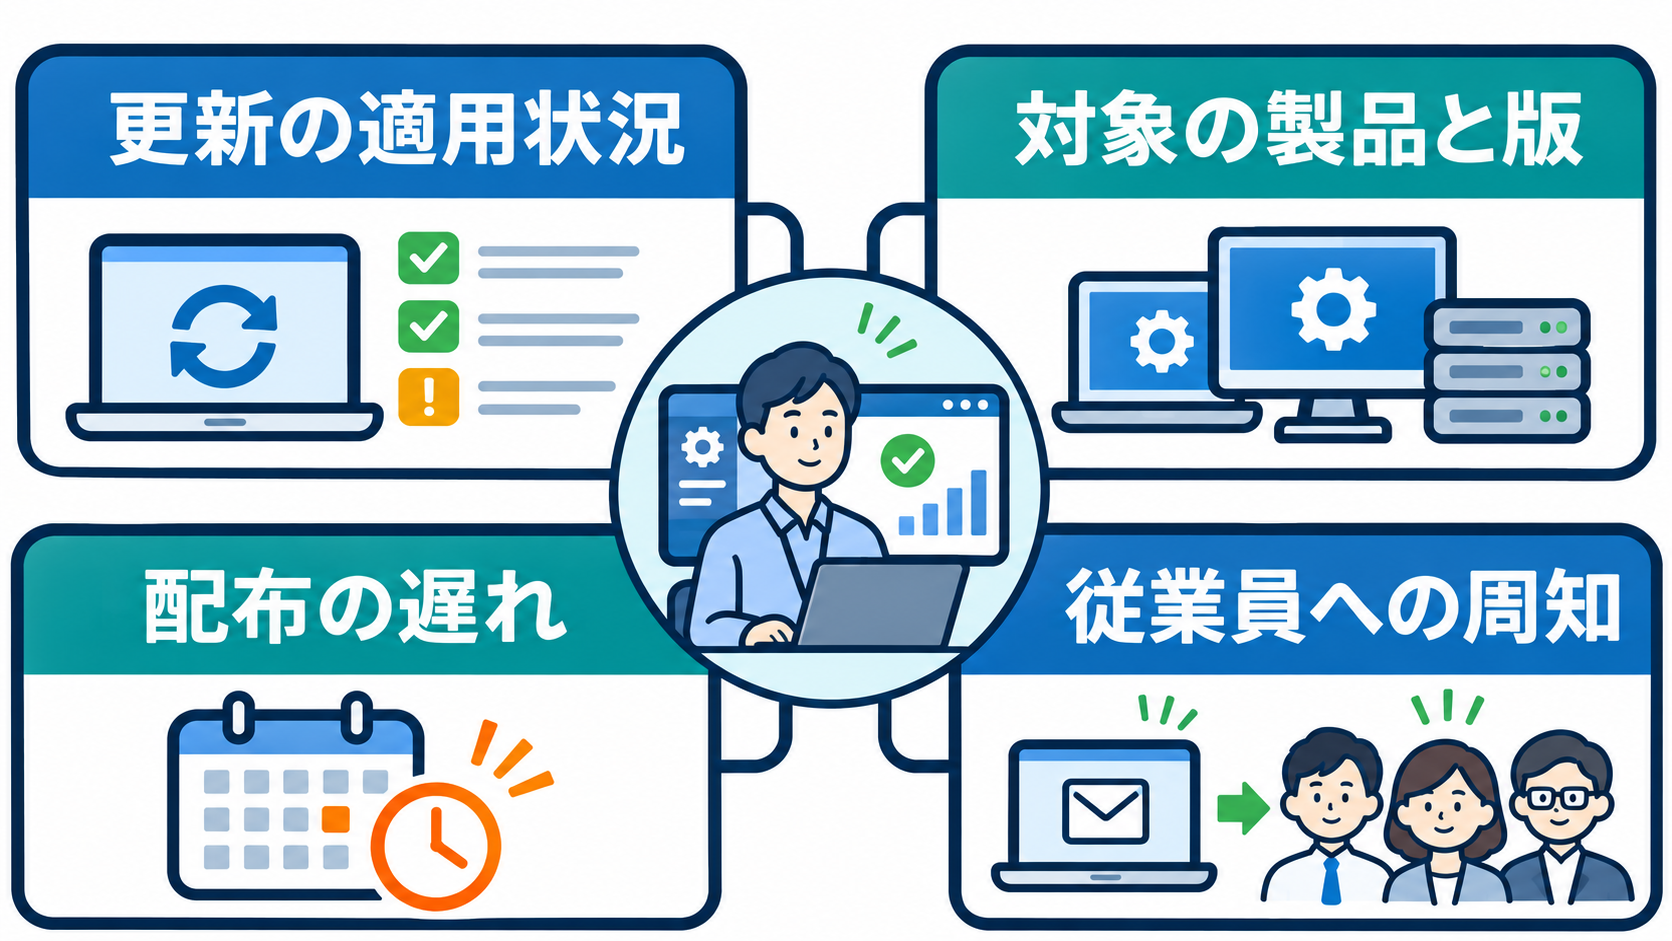
会社として、何を点検すればよいのでしょうか。次の表は、公式が示した条件をもとに編集部が整理した点検項目です。
| 点検項目 | 確かめること | 使うもの |
|---|---|---|
| 更新の適用状況 | 2026年11月のセキュリティ更新プログラムが、業務で使うPCに適用されているか。再起動が済んでいるか。Microsoft 365 Appsは更新チャネルと版・ビルド、買い切り版などは製品ごとのMicrosoftの更新情報で、適用済みかを判断する | Microsoft 365 Appsは各Officeアプリの[ファイル]→[Office アカウント]の製品情報、または組織の更新管理画面。買い切り版などは、その製品の更新情報と適用履歴 |
| 対象の製品と版 | 社内で使っているOutlookの種類と版が、Microsoftの更新情報の対象に入っているか | Microsoft Security Update Guide、社内のソフトウェア一覧 |
| 配布の遅れ | 自動更新が止まっているPC、長く再起動されていないPC、社外で使うPCがないか | 更新の管理画面、PCの台帳 |
| 従業員への周知 | 更新の再起動を後回しにしないよう、従業員へ知らせたか | 社内の連絡手段 |
情報システム担当者が不在、またはPCの更新を従業員任せにしている会社では、確認する担当者を決めることが最初の一歩になります。外部のIT保守業者と契約している場合は、PCの更新管理が契約の範囲に入っているか、業者が把握している端末と、把握できていない端末がどれかを確かめましょう。契約の範囲外の端末は、自社で適用状況を確かめます。
まとめ:更新を適用し、対象の製品と版を確かめる
Outlookの脆弱性CVE-2026-124194は、Microsoftが悪用を確認しており、IPAが至急の更新適用を呼びかけています。2026年11月のセキュリティ更新プログラムを適用し、再起動が必要な場合は済ませましょう。
Windows版のクラシックOutlook(Microsoft 365 Apps)は、自分の更新チャネルの最新ビルドになっているかを[ファイル]→[Office アカウント]で確かめ、新しいOutlook、Mac版、Web版、買い切り版などは製品ごとのMicrosoftの更新情報に従います。組織の担当者は、Microsoftの更新情報で対象の製品と版を確かめ、PCへの適用状況を点検しましょう。
困ったときの連絡先と、出典と参照情報を、次の表にまとめます。
| 目的 | 連絡先・確認先 | 内容 |
|---|---|---|
| 更新の案内を確認する | IPA Microsoft 製品の脆弱性対策について(2026年11月) | 至急の更新適用の呼びかけ、対策、問い合わせ先 |
| 注意喚起の内容を確認する | JPCERT/CC 2026年11月マイクロソフトセキュリティ更新プログラムに関する注意喚起 | 攻撃の条件、影響、対策 |
| 対象の製品と版、更新プログラムを確認する | Microsoft Security Update Guide CVE-2026-124194 | 対象の製品と版、更新プログラム |
| 悪用が確認された脆弱性の一覧を確認する | CISA Known Exploited Vulnerabilities Catalog | CVE-2026-124194の追加日、米国の連邦機関向けの対応期限 |
| 脆弱性対策について相談する | IPAセキュリティセンター(IPAのページに記載のメールアドレス) | 脆弱性対策の一般的な問い合わせ。個別の環境の質問には回答できない場合があり、その場合は製品の提供元(Microsoft)へ問い合わせる |
The post 【緊急】Outlookの脆弱性で悪用確認|更新を至急適用 first appeared on DXportal.
