【チェックリスト】不正アクセス禁止法|会社のID・パスワードの分かれ目
会社の業務システムで作業をしているとき、同僚から「急ぎだから、私のIDで入って確認して」と頼まれた。同僚のIDとパスワードを使ってそのままログインしてよいのか、断るべきなのか。
システムが増えたDX(デジタルトランスフォーメーション)の現場では、IDとパスワードをめぐる判断が、情報システム担当だけの話ではなくなっています。
不正アクセス禁止法の条文を探しても、自分の場面に当てはまるのかはなかなか分かりません。検索すると「違法です」という断定も並びますが、日常語の「不正アクセス」と、この法律が定める「不正アクセス行為」は、同じ範囲ではありません。
本記事では、会社でのID・パスワードの管理について、自分の行為の点検と自社の運用の点検に分け判断の基準とチェックリストを示します。それぞれについて、関係する条項、結論が分かれる事実、確認先を整理します。
【本記事の要点】
- 不正アクセス禁止法が関係するかは、アクセス制御機能の有無、他人の識別符号か、アクセス管理者または利用権者の承諾の有無といった事実で分かれる
- 自分の行為は第2条〜第7条の要件で、自社の運用は第8条と警察庁・IPA(情報処理推進機構)の資料で点検する
- 場面ごとに、関係する条項、分かれ目、確認先を並べたカードで確かめられ、章末のチェックリストで□を埋めながら点検できる
- 迷う場面は、システム名・ID種別・利用経路・承諾の有無・日時をそろえて相談する
不正アクセス禁止法はどこから関係する?
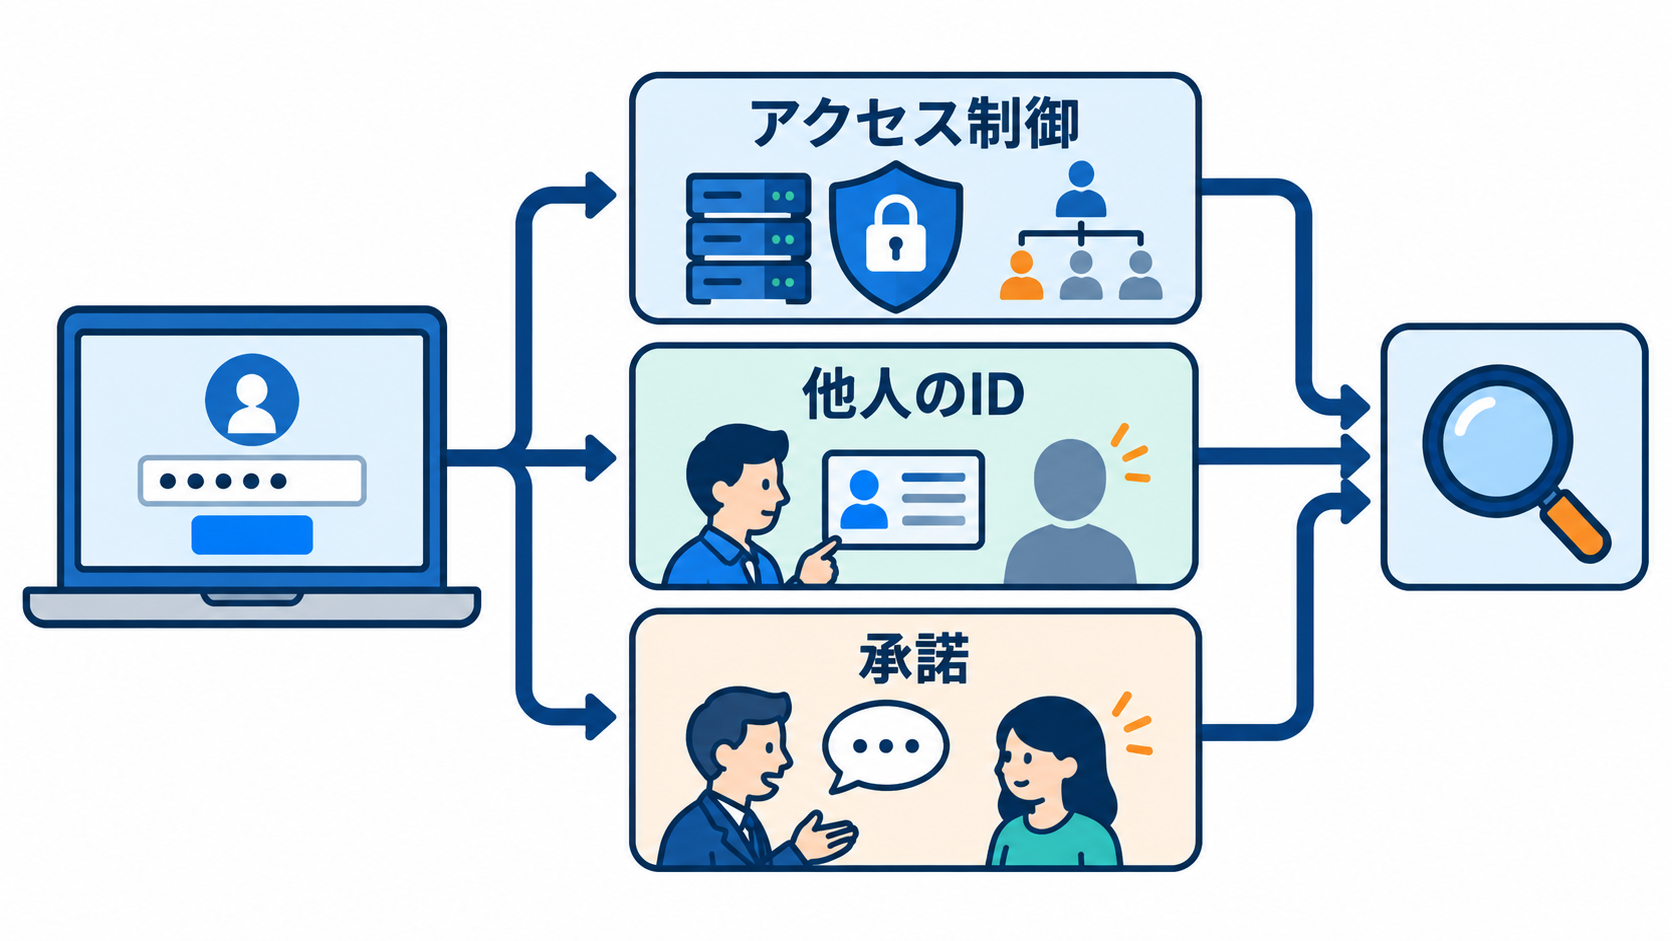
法律上の「不正アクセス行為」には、条文で決まった要件があります。禁じられる行為と罰則も、条ごとに定められています。では、この法律はどこから関係してくるのでしょうか。場面を確かめる前に、その全体像を押さえておきましょう。
日常語の「不正アクセス」と法律上の「不正アクセス行為」
『不正アクセス行為の禁止等に関する法律』(略称は不正アクセス禁止法)の第2条第4項は、不正アクセス行為を第1号から第3号までの3つに分けて定めています。ID・パスワードを使う場面の中心になるのは、他人のID・パスワードを入力してログインする行為を定めた第1号で、次の条件で成り立っています。
- 電気通信回線(インターネットや社内ネットワーク)につながったコンピューターが対象である
- アクセス制御機能(ID・パスワードの照合などで、利用を自動的に制限する仕組み)が付いている
- 電気通信回線を通じて、他人の識別符号(ID・パスワードなど、アクセス管理者が利用者を他の利用者と区別するために付す符号)を入力する
- その入力で、制限されている利用をし得る状態にさせる
- アクセス管理者(システムの動作を管理する者)や、識別符号の利用権者(アクセス管理者から利用を許された人)の承諾を得ていない
つまり、第1号の分かれ目は、データを実際に見たかどうかではなく、制限された利用をし得る状態にさせたかどうかです。
また、ネットワークにつながないパソコンを目の前で直接操作する行為は「電気通信回線を通じて」に当たらないと、警察庁の解説が説明しています。就業規則や別の法令で問われるかどうかは、この法律とは別に確認しましょう。
なお、残る第2号と第3号は、ID・パスワードのような識別符号ではない情報や指令を入力して、アクセス制御機能による利用の制限を免れる行為を対象にしています。
出典・参照:
行為別の条項と罰則(現行の拘禁刑)
禁じられる行為と罰則は、次のとおりです。罰則の刑の名称は、2025年6月1日施行の現行条文にある拘禁刑です。
| 禁じられる行為 | 条 | 罰則 |
|---|---|---|
| 不正アクセス行為 | 第3条 | 第11条:3年以下の拘禁刑または100万円以下の罰金 |
| 不正アクセス行為に使う目的での、他人の識別符号の取得 | 第4条 | 第12条第1号:1年以下の拘禁刑または50万円以下の罰金 |
| 業務その他正当な理由のない、他人の識別符号の提供(相手に不正アクセス行為の目的があると知っていた場合) | 第5条 | 第12条第2号:1年以下の拘禁刑または50万円以下の罰金 |
| 同上(上の場合を除く) | 第5条 | 第13条:30万円以下の罰金 |
| 不正アクセス行為に使う目的での、不正に取得された他人の識別符号の保管 | 第6条 | 第12条第3号:1年以下の拘禁刑または50万円以下の罰金 |
| アクセス管理者になりすまして、識別符号の入力を求める偽サイトの公開や偽メールの送信 | 第7条 | 第12条第4号:1年以下の拘禁刑または50万円以下の罰金 |
第4条と第6条は、不正アクセス行為に使う目的が条件です。第5条は、業務その他正当な理由があるかどうかが分かれ目になります。
出典・参照:
親告罪かどうかと公訴時効
第11条〜第13条の罰則は、被害者の告訴がなくても公訴を提起できます。つまり、告訴を公訴の条件とする親告罪ではないのです。
公訴時効は、刑事訴訟法第250条第2項第6号が、長期5年未満の拘禁刑または罰金に当たる罪について3年と定めています。
この法律の罰則は、最も重い第11条でも3年以下の拘禁刑のため、原則として3年が目安になります。個別の事案での起算や停止は、弁護士や警察に確認しましょう。
出典・参照:
家族・SNSのアカウントでも見る点は同じ
家族や知人のSNSのアカウントでも、確認する点は同じです。見るのは、次の3点です。
- 他人の識別符号か
- 承諾があるか
- ネットワーク経由でアクセス制御のあるサービスか
会社の場面ではこれに加えて、承諾する立場にあるのが会社(アクセス管理者)なのか本人(利用権者)なのかも見ます。
出典・参照:
自分の行為のチェック|ID・パスワードを扱う6つの場面
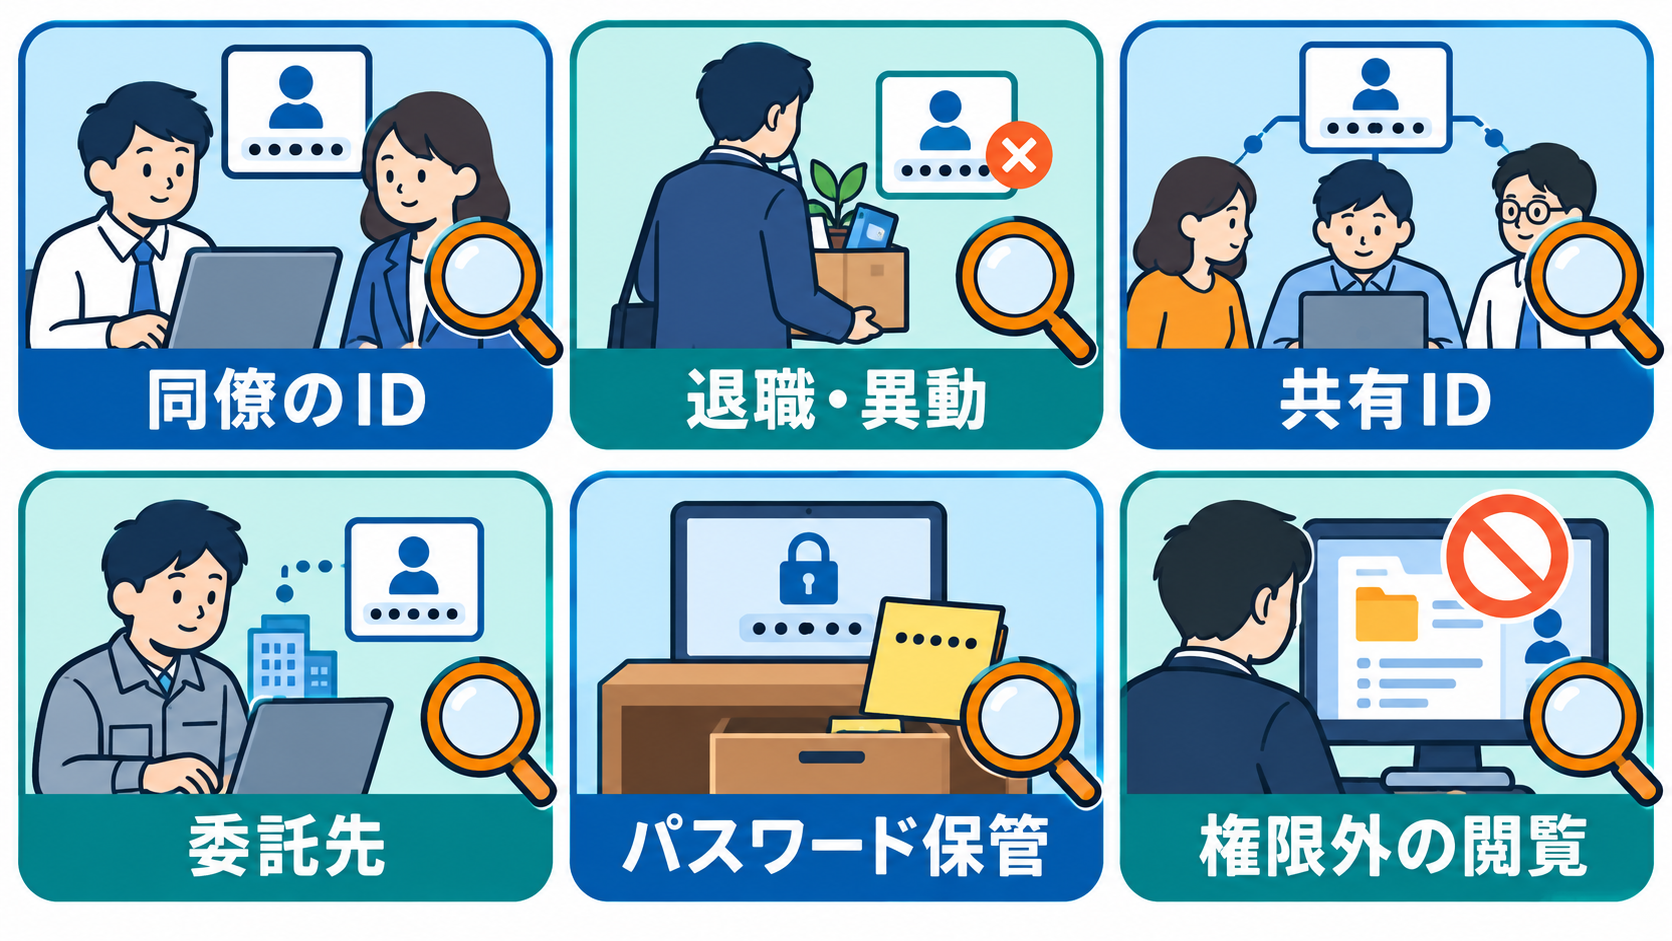
ここからは、会社でID・パスワードを扱う6つの場面を、1つずつ確かめます。6つの場面は、公的資料の記述から組み立てた想定の場面です。どの場面にも、関係する条項、分かれ目、確認先を表にまとめました。
場面1:同僚のIDで作業するよう頼まれたとき
外出先にいる同僚からの電話で、急ぎの確認を頼まれた場面を考えてみましょう。同僚は「私のIDで入って確認して」と頼み、自分のIDとパスワードを教えてくれました。ログイン画面に入力すれば、同僚のIDで業務システムにすぐ入って確認ができる状況です。このケースでは、どのような問題があるのでしょうか。
この場合、あなたが自分のIDではない、同僚のIDとパスワードを使用したことが問題になるおそれがあります。法律の言葉では、これは「他人の識別符号」を入力する行為です。警察庁は、他人のID・パスワードを不正利用してログインすることについて、不正アクセス禁止法違反に該当するおそれがあると案内しています。
では、今回のケースのように同僚本人が頼んできたのであれば問題はないのでしょうか。条文は、アクセス管理者または識別符号に係る利用権者の承諾を得てする行為を、第1号から除いています。利用権者とは、アクセス管理者からそのIDの利用を許された人のことです。
つまり、同僚がそのIDの利用権者なら、同僚の承諾は第1号との関係では除外の事由に当たるのです。
ただし、法律の上で除外されることと、会社の中で認められることは別の話です。他人のIDの使用が社内の規程・契約・安全管理の上で認められるかは、別に確認しなければなりません。
システムを管理する側(アクセス管理者)の考えも含めて、情報システム担当に確認しましょう。確認項目は、次のとおりです。
| 確認項目 | 内容 |
|---|---|
| 関係する条項 | 第2条第4項第1号、第3条(罰則は第11条) |
| 分かれ目 | アクセス制御機能の有無/入力するのが他人の識別符号か/アクセス管理者または利用権者の承諾の有無/電気通信回線を通じた利用か |
| 法律とは別に確認すること | 社内の規程・契約・安全管理の上で、他人のIDの使用が認められているか |
| 確認先 | 『不正アクセス行為の禁止等に関する法律』第2条、『基本的なセキュリティ対策』(警察庁)、社内の情報システム担当 |
出典・参照:
場面2:退職・異動後に残っていたID
同じ部署にいた同僚が退職しました。ところが、その人のIDは業務システムに残ったままで、今もログインできてしまいます。このとき、あなたが退職した同僚のIDを使い続けてよいのでしょうか。また、退職した本人が、辞めたあとにそのIDでログインした場合はどうなるのでしょうか。
警察庁は事業者に対して、従業員が退職や異動でID・パスワードを利用する立場でなくなった場合、IDの削除・停止やパスワードの変更を速やかに行うよう案内しています。
退職後の利用が第1号に当たるかは、事実で分かれます。見るのは、次の3点です。
- そのIDが誰に付された識別符号か
- 承諾の範囲はどこまでか
- 停止が伝えられていたか
あわせて、その人が今も利用権者(アクセス管理者から利用を許された人)なのか、アクセス管理者が利用を認めているのかも確かめましょう。
また、退職などで利用権者でなくなった人の旧IDが、現在も利用者を区別する識別符号に当たるかは先に確かめる点です。識別符号に当たらない情報を入力して、アクセス制御機能による制限を免れた場合は、第2号が関係する場合があります。
確認項目は次のようになります。
| 確認項目 | 内容 |
|---|---|
| 関係する条項 | 第2条第4項第1号・第2号、第3条。運用側は第8条 |
| 分かれ目 | 退職・異動後も利用権者か/IDが誰に付された識別符号か/承諾の範囲/アクセス管理者が利用停止を伝えていたか/識別符号ではない情報で制限を免れたか |
| 確認先 | 『基本的なセキュリティ対策』(警察庁)、社内の情報システム担当・人事 |
出典・参照:
場面3:複数人で使う共有ID
あなたの部署では業務システムのIDが1つしかなく、メンバー全員が同じIDとパスワードでログインしています。新しく配属された人にも、そのIDとパスワードを教えて使ってもらう。この使い方に、法律の上で問題はないのでしょうか。
使う全員が利用権者かどうかなどの事実で結論が分かれる点は、ほかの場面と変わりません。確かめる点は次の2つです。
- 新しい人にIDとパスワードを教えることは、第5条の提供が関係する場合がある
- 各人のログインは、第2条第4項の要件で確かめる
また、利用者を区別できない共有IDが識別符号に当たるかは、先に確かめる点です。識別符号に当たらない情報で制限を免れた場合は、第2号が関係する場合があります。
運用の面では、IPAが『中小企業の情報セキュリティ対策ガイドライン 第4.0版』で、次の2点を求めています。
- 共有IDをなるべく使わないこと
- やむを得ない場合は、利用者を特定できるようにすること
共有している場合は個人IDへの切替を先に検討し、すぐに切り替えられないときは、利用者と日時を特定できる仕組みを置きましょう。IPAのガイドラインは運用の基準で、違法かどうかを判定する資料ではありません。
確認項目は、次のとおりです。
| 確認項目 | 内容 |
|---|---|
| 関係する条項 | 第5条。各人のログインは第2条第4項第1号・第2号、第3条。運用側は第8条 |
| 分かれ目 | 共有IDが誰に付された識別符号か(利用者を区別できるか)/使う全員が利用権者か/アクセス管理者の許諾の範囲/渡すことに業務その他正当な理由があるか |
| 確認先 | 『不正アクセス行為の禁止等に関する法律』第5条、『中小企業の情報セキュリティ対策ガイドライン 第4.0版』(IPA)、社内の情報システム担当 |
場面4:上司や委託先へのパスワードの受け渡し
上司や委託先の担当者から、「作業に必要だから、そのシステムのパスワードを教えてほしい」と頼まれた場面を考えてみましょう。あなたは、パスワードを教えてよいのでしょうか。
ここで関係するのが第5条です。第5条が禁じる提供とは、「他人の識別符号を、アクセス管理者と利用権者以外へ渡すこと」です。ただし、業務その他正当な理由がある場合は除かれます。
では、「業務その他正当な理由」とは何でしょうか。警察庁の改正Q&Aは、社会通念上正当と認められる場合と説明しています。
業務その他正当な理由なく渡した場合の罰則は、渡した相手に不正アクセス行為の目的があると知っていたかどうかが分かれ目です。知っていた場合は拘禁刑が定められ、罰金の上限も高くなります。知らなかった場合でも罰金は課されます。
- 相手がそのパスワードで不正アクセスをするつもりだと知っていた場合は、第12条第2号(1年以下の拘禁刑または50万円以下の罰金)
- それ以外の場合は、第13条(30万円以下の罰金)
相手の目的を知らずに渡した場合でも、業務その他正当な理由がなければ、第13条の対象になります。
確認項目は、次のようになります。
| 確認項目 | 内容 |
|---|---|
| 関係する条項 | 第5条、第12条第2号、第13条 |
| 分かれ目 | 他人の識別符号か/相手がアクセス管理者・利用権者か/業務その他正当な理由があるか/相手の不正アクセス行為の目的を知っていたか |
| 確認先 | 『不正アクセス行為の禁止等に関する法律』第5条、『不正アクセス禁止法改正Q&A』(警察庁)、社内の情報システム担当・法務 |
出典・参照:
場面5:管理者としてのパスワードの保管
あなたは総務の担当者です。従業員がパスワードを忘れたときにすぐ対応できるよう、従業員のIDとパスワードを手元のノートに控えている場面を考えてみましょう。この保管は、法律の上で問題になるのでしょうか。
他人のパスワードを預かって保管する行為に関係するのが、第6条です。第6条が禁じるのは、次の2つがそろった保管です。
- 不正アクセス行為に使う目的がある
- 保管しているのが、不正に取得された他人の識別符号である
警察庁の解説は、アクセス管理者の企業の従業員が正当な権限で他人の識別符号を取得・保管している場合を、禁止の対象から除く趣旨だと説明しています。あなたが正当な権限で控えているのであれば、この趣旨に当てはまります。
ただし、法律の対象外であることと、保管の運用が適切であることは別の話です。保管のルールは個人のパスワードと共有・特権・復旧用の秘密情報を分けて、次の章で点検します。
ここでの確認項目は次のとおりです。
| 確認項目 | 内容 |
|---|---|
| 関係する条項 | 第6条。運用側は第8条 |
| 分かれ目 | 不正に取得された識別符号か/不正アクセス行為に使う目的か/正当な管理権限で取得・保管したか |
| 確認先 | 『不正アクセス行為の禁止等に関する法律』第6条、『不正アクセス行為の禁止等に関する法律の解説』(警察庁) |
出典・参照:
場面6:権限の範囲を越えた閲覧
あなたは自分のIDで業務システムにログインでき、画面を開く権限もあります。そこで、職務に関係のない情報を見てしまった場面を考えてみましょう。この閲覧は、不正アクセス禁止法に当たるのでしょうか。
この場面は、不正アクセス禁止法だけでは結論が出ません。第1号は、他人の識別符号を入力する形を対象にしているため、自分に付されたIDでの閲覧はその形とは異なります。
ただし、制限を免れる情報や指令を入力した場合は、第2号や第3号が関係する場合があります。
職務上の閲覧の範囲は、就業規則や秘密の管理に関する規程、個人情報保護法などで別に確認しましょう。
確認項目は、次のようになります。
| 確認項目 | 内容 |
|---|---|
| 関係する条項 | 同法だけでは判断できない。制限を免れた場合は第2条第4項第2号・第3号 |
| 分かれ目 | 他人の識別符号を使ったか/アクセス制御による制限を免れたか/アクセス管理者の許諾の範囲 |
| 確認先 | 就業規則と秘密管理の規程、社内の情報システム担当・法務 |
出典・参照:
6場面をまとめて確かめるチェックリスト
ここまでの6場面をチェックリストとしてまとめてみましょう。自分に当てはまる場面の行を選び、それぞれの問いが「はい」ならチェックを入れてください。
答えるときは、業務システムの一覧が手元にあると便利です。一覧に、アクセス制御の有無、アクセス管理者、IDの種別(個人ID・共有ID・管理者ID)を書き添えておくと、各行の問いに答えやすくなります。
| チェック | 場面 | 確かめること | 確かめる条項 |
|---|---|---|---|
| □ | 1 同僚のID | 入力するのは、自分に付されたIDとパスワードか | 第2条第4項第1号、第3条 |
| □ | 1 同僚のID | アクセス管理者または利用権者の承諾があるか | 第2条第4項第1号 |
| □ | 1 同僚のID | 他人のIDの使用が、社内の規程・契約・安全管理の上で認められているか | 法律とは別に確認 |
| □ | 2 退職・異動後のID | その人は、今も利用権者で、アクセス管理者が利用を認めているか | 第2条第4項第1号 |
| □ | 2 退職・異動後のID | 利用の停止を、伝えられていないか | 第2条第4項第1号 |
| □ | 2 退職・異動後のID | 識別符号ではない情報を入力して、制限を免れたことはないか | 第2条第4項第2号 |
| □ | 3 共有ID | 共有IDを使う全員が、利用権者か | 第2条第4項第1号 |
| □ | 3 共有ID | 共有IDを使う人を、個人ごとに区別できるか | 第2条第4項、第5条 |
| □ | 3 共有ID | 渡すことに、業務その他正当な理由があるか | 第5条 |
| □ | 4 パスワードの受け渡し | 渡すのは、他人の識別符号ではないか | 第5条 |
| □ | 4 パスワードの受け渡し | 渡す相手は、アクセス管理者または利用権者か | 第5条 |
| □ | 4 パスワードの受け渡し | 渡すことに、業務その他正当な理由があるか | 第5条 |
| □ | 4 パスワードの受け渡し | 相手に不正アクセス行為の目的があるとは、知らなかったか | 第12条第2号、第13条 |
| □ | 5 パスワードの保管 | 保管しているのは、不正に取得された他人の識別符号ではないか | 第6条 |
| □ | 5 パスワードの保管 | 不正アクセス行為に使う目的はないか | 第6条 |
| □ | 5 パスワードの保管 | 保管は、正当な管理権限に基づいているか | 第6条 |
| □ | 6 権限外の閲覧 | 他人の識別符号を使っていないか | 第2条第4項第1号 |
| □ | 6 権限外の閲覧 | アクセス制御による制限を免れる情報や指令を入力していないか | 第2条第4項第2号・第3号 |
| □ | 6 権限外の閲覧 | 閲覧は、アクセス管理者の許諾の範囲内か | 同法だけでは判断できない。就業規則・秘密管理の規程も確認 |
チェックを入れられなかった行は、要確認です。右の列の条項を、『不正アクセス行為の禁止等に関する法律』で確認し、情報システム担当や法務へ相談する材料にしましょう。
The post 【チェックリスト】不正アクセス禁止法|会社のID・パスワードの分かれ目 first appeared on DXportal.