TradeWaltzの不正アクセス|貿易書類130件の漏洩と再開の見通し【DXニュース解説】
貿易書類をオンラインで扱うプラットフォーム「TradeWaltz」は、不正アクセスを受けて2026年11月10日からサービス本体(本番環境)を停止しています(2026年11月16日5時47分時点)。利用企業は、公式ページで再開日時の案内を確認し、停止中の貿易書類の手続きをどう進めるかを決めてください。運営会社の株式会社トレードワルツは、11月16日中のサービス再開に向けて復旧を進めており、再開の時刻を11月16日9時までに公式ページで案内する予定です。
同社は、2026年11月15日20時に更新した第12報(12回目の更新)で、貿易書類130件の漏洩(法令上の表記は「漏えい」)を確認したと発表しました。書類には氏名およびイニシャルが含まれ、不審なメールや電話への注意も呼びかけています。
TradeWaltzは、輸出入の事業者、物流会社、銀行などが、貿易に関わる書類やデータ、取引ごとのやり取りを扱うためのサービスです。DX(デジタルトランスフォーメーション)で貿易の書類手続きをオンラインに移した企業にとって、この基盤が止まると日々の手続きに影響が及びます。
本記事では、2026年11月15日20時の第12報で公表されている内容をもとに、経緯、影響範囲、原因、利用企業が確認することを整理します。
【本記事の要点】
- 運営会社は2026年11月10日に不正アクセスを検知し、TradeWaltzの本番環境とトレーニング環境を停止した
- 漏洩を確認した貿易書類は130件で、氏名およびイニシャルの個人情報を含む
- 原因は、外部委託事業者のサーバーに保管されていたシステム管理用アクセスキーが不正に利用されたことだ
- 11月16日中の再開に向けて復旧中で、再開の時刻は、11月16日9時までに公式ページで案内される予定だ
TradeWaltzの不正アクセス:2026年11月10日に検知し本番環境を停止
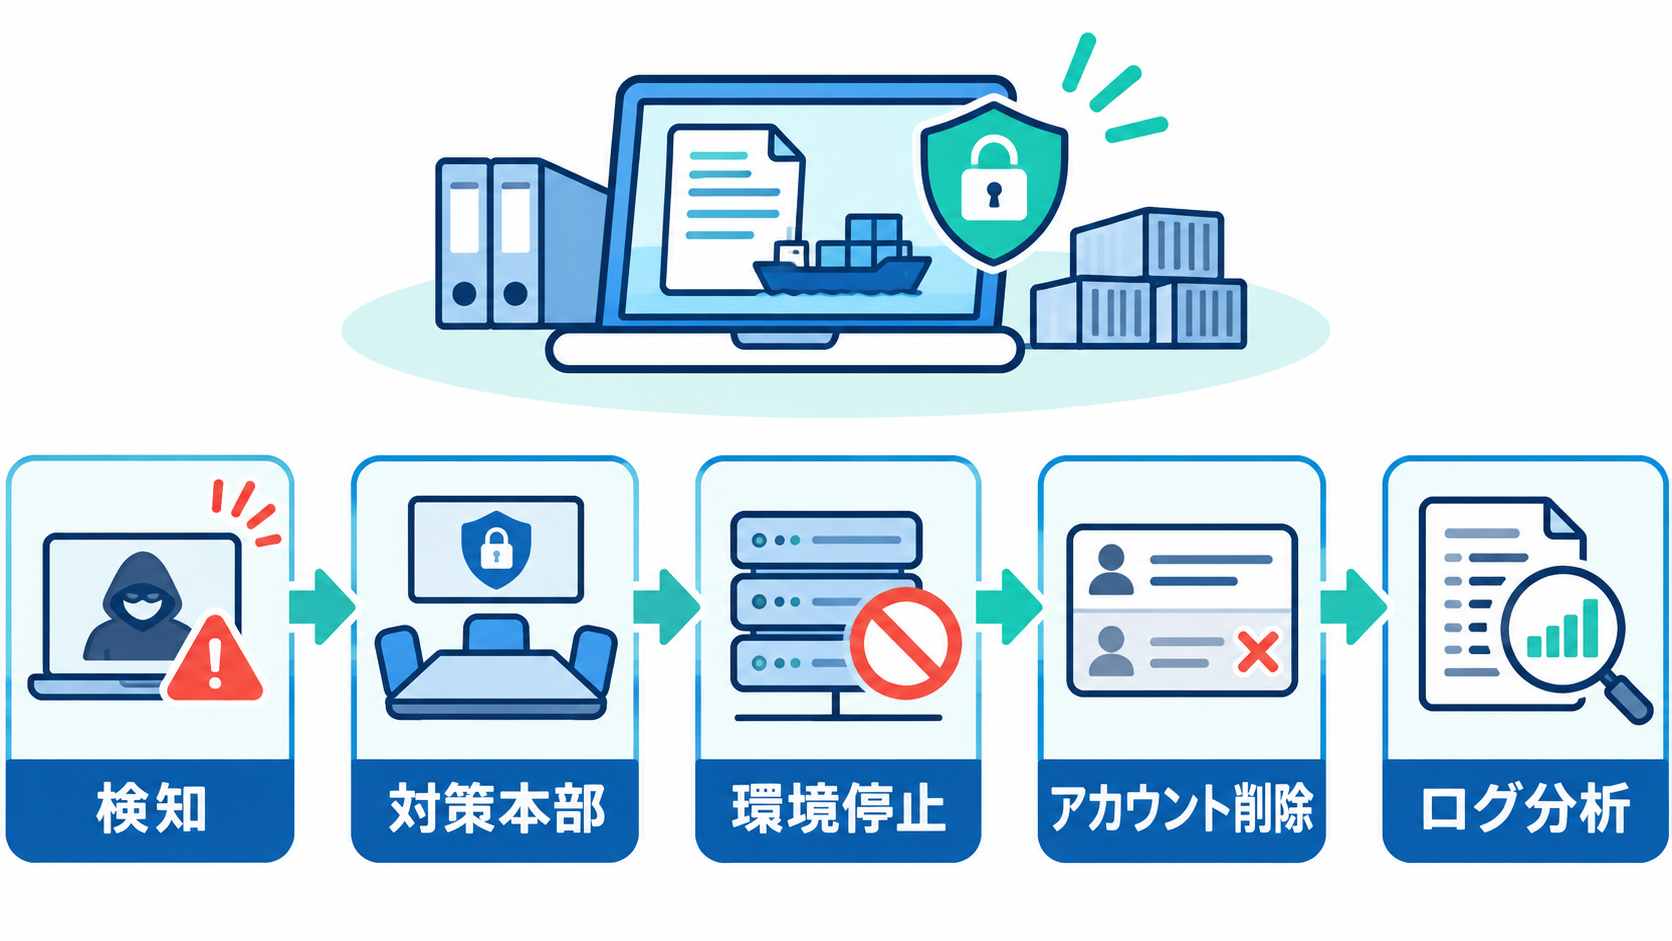
何が起きたのでしょうか。運営会社が公式発表『不正アクセスの検知およびサービス一時停止のお知らせ(第12報更新)』で示した経緯は、次のとおりです。
| 日時 | 公表された出来事 |
|---|---|
| 2026年11月10日 10時ごろ | TradeWaltzのシステムで、外部からの不正アクセスを検知 |
| 同日 14時00分 | セキュリティインシデント対策本部を設置 |
| 同日 14時30分 | 被害の拡大を防ぐため、本番環境とトレーニング環境を停止 |
| 同日 14時45分 | 第三者による不正利用が確認されたアカウントと、不正に作成されたアカウントをすべて削除 |
| 同日 14時55分 | システムへのアクセス元のIPアドレスを制限し、ログの抽出と分析を開始 |
| 同日 15時10分 | ログの解析で、本番環境とトレーニング環境への侵入を確認 |
| 2026年11月11日 3時30分 | 顧客から預かっている貿易書類の一部の漏洩を確認 |
| 同日 10時40分 | 原因を特定 |
| 2026年11月12日 12時 | 漏洩の対象と判明した顧客への個別連絡を完了 |
| 同日 16時55分 | 漏洩の対象範囲の特定を完了 |
| 同日 17時 | 復旧作業に着手 |
本番環境とは、顧客が日常の業務で使っているTradeWaltzそのものです。トレーニング環境は、操作の練習用に用意された環境です。この2つが停止しているため、復旧が終わるまで、利用企業はTradeWaltzを使えなくなっているのです。
停止から復旧までの間、貿易書類のやり取りを別の方法で進めるかどうかが、利用企業の判断になります。
影響範囲と原因:貿易書類130件と外部委託事業者のアクセスキー
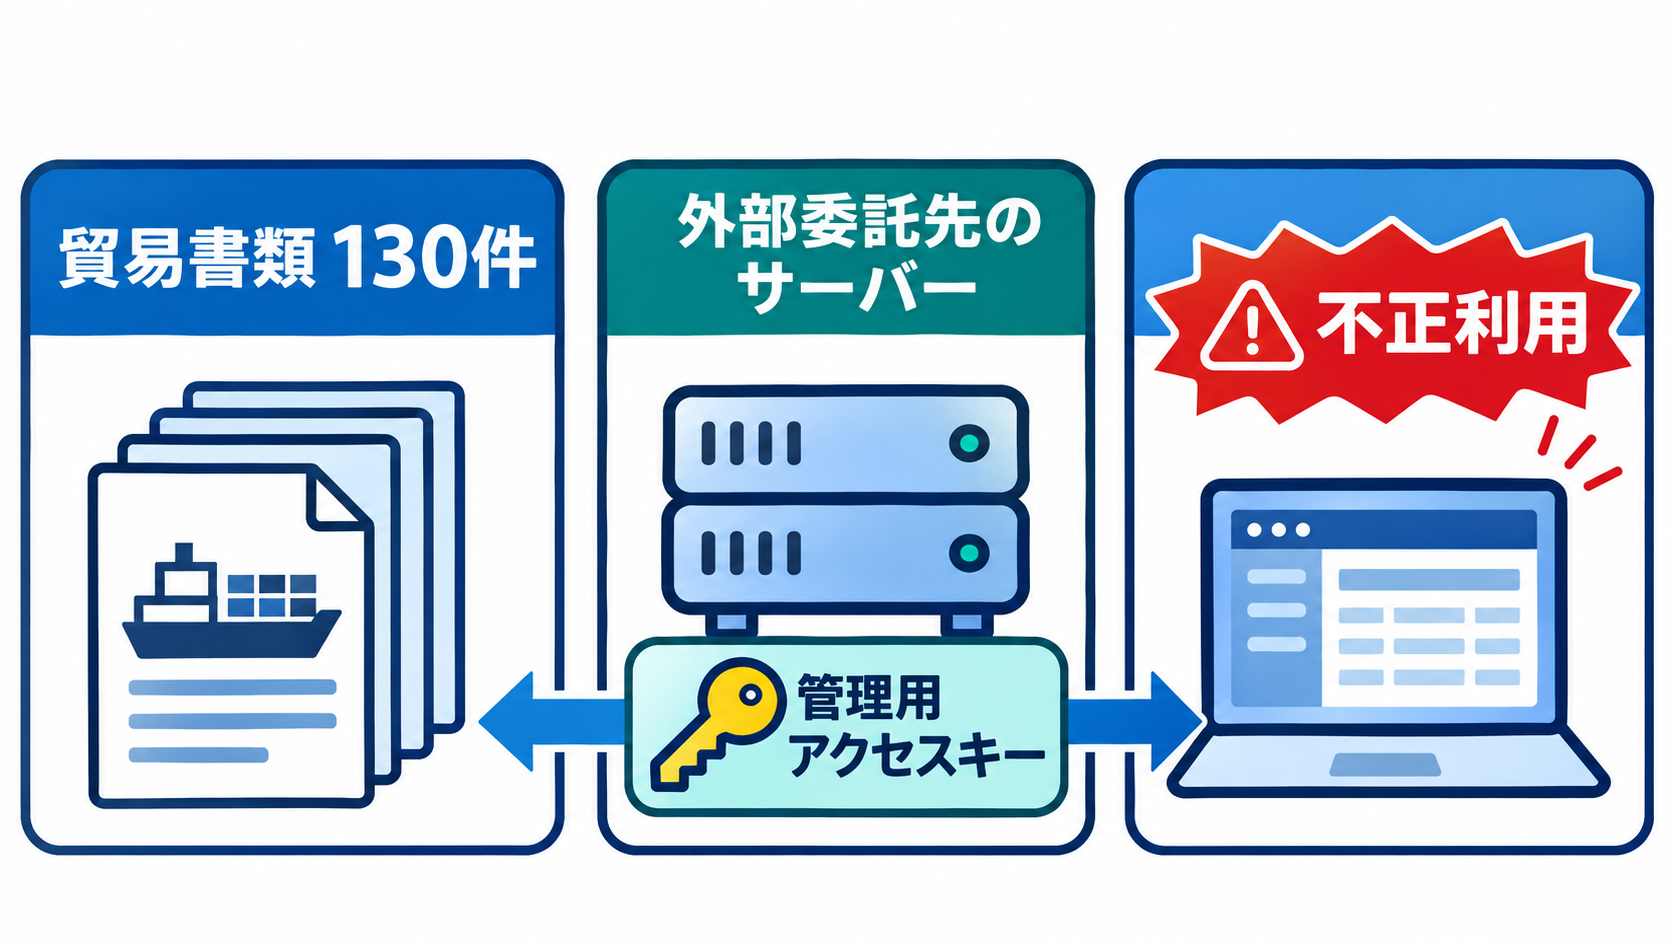
では、TradeWaltzの停止によって誰にどのような影響があり、なぜ起きたのでしょうか。この章では、漏洩した貿易書類と対象外のサービス、そして原因を順に整理します。
漏洩した貿易書類:130件の読み方と対象外のサービス
漏洩の対象は、貿易書類130件です。書類には個人情報(氏名およびイニシャル)が含まれていました。個人情報保護委員会(個人情報の保護を担う国の機関)への速報の提出は完了しています。
なお、130件は貿易書類の件数を指し、顧客の数や人数とは別の単位です。
株式会社トレードワルツは、本番環境とトレーニング環境を停止した2026年11月10日14時30分以降は、更なる不正アクセスの可能性はないと説明しています。
影響を受けるサービスと、受けないサービスは、次のとおりです。
| サービス | 状況 |
|---|---|
| TradeWaltz 本番環境 | 停止中 |
| TradeWaltz トレーニング環境 | 停止中 |
| TradeWaltz for Grain Importers | 本件の対象外で、通常どおり利用できる |
| TradeWaltz for Export Documentary | 本件の対象外で、通常どおり利用できる |
原因:外部委託事業者のサーバーに保管されていたアクセスキー
原因は、運営会社と資本関係のない外部委託事業者が運用するサーバーが、第三者から攻撃を受けたことです。そのサーバーに保管されていた運営会社のシステム管理用アクセスキーが、不正に利用されました。
アクセスキーとは、システムの管理に使う「鍵」にあたる認証情報です。付与された権限の範囲で、システムの操作に使われます。
今回の事案では、鍵が保管されていた場所は、運営会社のサーバーではなく、外部委託事業者のサーバーでした。
再開の見通しと利用企業が確認すること
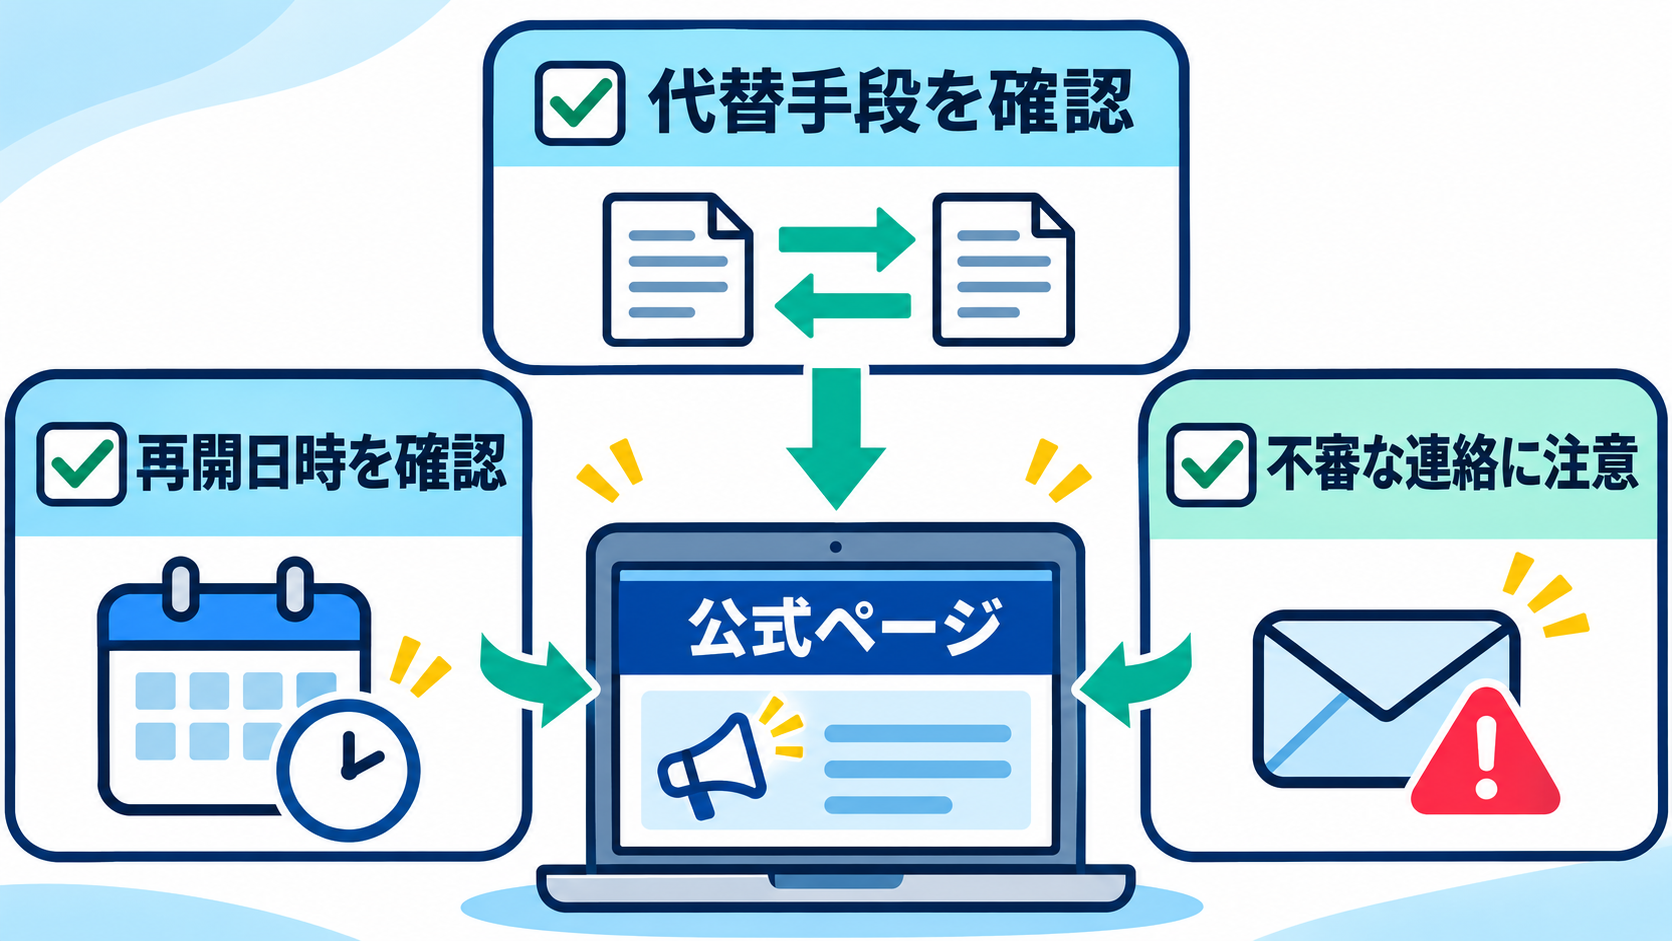
では、TradeWaltzはいつ使えるようになり、利用企業は何を確認すればよいのでしょうか。第12報は、11月16日(月)中のサービス再開に向けて復旧作業を進めていると述べています。あわせて、復旧が完了するまではTradeWaltzを利用できないとし、正式な再開日時が確定したら公式ページで案内するとしています。
11月16日中は再開の目標で、正式な日時は未定です。第12報は、再開の時刻を11月16日(月)9時までに公式ページで案内するとしています。続報は随時更新されるため、最新の案内は公式サイトで必ず確認してください。
利用企業が確認することは、次の2点です。
- 公式ページで、正式な再開日時の案内が出ているか
- 停止中に、貿易書類のやり取りを別の方法で進める必要がある手続きがないか
公式が呼びかけている注意は、次のとおりです。
| 状況 | 公式の案内 |
|---|---|
| 不審なメールや電話が届いた | 注意する。運営会社が、メールや電話でパスワード、認証コード、APIキー(他のシステムとつなぐための認証情報)などを尋ねることは一切ない |
| 同社や社員の名前で、心当たりのない依頼が届いた | 応じない |
| 心当たりのないパスワード再設定のメールが届いた | メール内のリンクを開かず、ヘルプデスクに連絡する |
漏洩の対象と判明した顧客には、運営会社が個別に連絡を実施済みで、2026年11月12日12時に完了しています。
委託先に預ける鍵の保管:事案から導ける点検の視点
この事案は、貿易の書類手続きに限った話なのでしょうか。自社の認証情報や管理権限を委託先に持たせている企業には、今回と同じ構造が当てはまります。今回の事案で公表された事実と、自社で確かめる問いを並べると、次のとおりです。
| 今回の事案で公表された事実 | 自社で確かめる問い |
|---|---|
| 鍵は、運営会社と資本関係のない外部委託事業者のサーバーに保管されていた | 自社の管理用の鍵を、どの委託先の、どこに預けているか |
| 本番環境とトレーニング環境への侵入が確認された | 預けた鍵が不正に使われたとき、自社のどのシステムやサービスに影響が及ぶか |
自社のシステムの管理に使うキーを、保守や運用を任せている外部の事業者に渡している企業のすべてがです。今回のTradeWaltzでは、運営会社のシステム管理用アクセスキーが外部委託事業者のサーバーに保管されていて、それが不正に使われました。
自社が預けているキーについて、誰が、どこに保管しているか、そのキーで自社のどのシステムに入れるかを書き出しておくと、委託先が攻撃を受けたという連絡が届いたときに、確認するシステムと、無効にして新しいものに替えるキーを絞り込めます。
まとめ:公式の事実と再開確認と鍵の保管
TradeWaltzの不正アクセスは、2026年11月10日10時ごろに検知され、本番環境とトレーニング環境が停止されました。漏洩を確認したのは貿易書類130件で、原因は外部委託事業者のサーバーに保管されていたシステム管理用アクセスキーの不正利用です。11月16日中の再開を目指して復旧中ですが、正式な日時は公式ページで案内されます。
利用企業が行うことは、次の3点です。
- 公式ページで、正式な再開日時の案内が出ているかを確認する
- 不審なメールや電話に応じず、パスワード、認証コード、APIキーを求める連絡に答えない
- 委託先に自社の認証情報や管理権限を持たせている企業は、その置き場所と、不正に使われたときに影響が及ぶ範囲を把握する
第12報(2026年11月15日20時)以降の更新は随時続きます。TradeWaltzの公式サイトを、こまめに確認しましょう。
出典・参照:
The post TradeWaltzの不正アクセス|貿易書類130件の漏洩と再開の見通し【DXニュース解説】 first appeared on DXportal.