「PHPは危険」は本当か|脆弱性とサイバー攻撃の仕組みを解説
PHP(WEBサイトを動かすプログラミング言語の1つ)の脆弱性のニュースを見て、自社のサイトは大丈夫なのか、PHPは使い続けてよいのかと、不安になった方もいるのではないでしょうか。
この事案は首相がXで対応を呼びかけるまでになりましたが、そもそも脆弱性とは何なのか、攻撃はどう行われるのかが分からないままでは、判断のよりどころがありません。
2026年10月、PHP公式は深刻な脆弱性2件と修正版を公表し、政党や官公庁、企業でサイトの一時停止や緊急メンテナンスが相次ぎました。自社のDX(デジタルトランスフォーメーション)を支えるWEBサイトや業務システムにPHPが使われていれば、同じように版の確認と修正版の適用が必要です。
本記事では、脆弱性の意味、代表的な攻撃が起きる仕組み、放置した場合の被害を整理します。
【本記事の要点】
- PHPの2件の脆弱性は、認証(ログイン)なしで外部からプログラムを実行され得る深刻なもので、修正版の適用が必要である。
- 脆弱性はどんなソフトウェアにも見つかる欠陥であり、PHPをやめても同じことが起き得る。
- SQLインジェクションとXSS(入力欄や表示の仕組みを悪用する攻撃)は、自社や提供元が作ったアプリケーションの欠陥を突く攻撃で、PHPの更新では直らない。
- 差が出るのは、使っているものを把握し、修正の適用を先送りせずに更新できる状態にあるかどうかである。
PHPの脆弱性で何が起きたのか
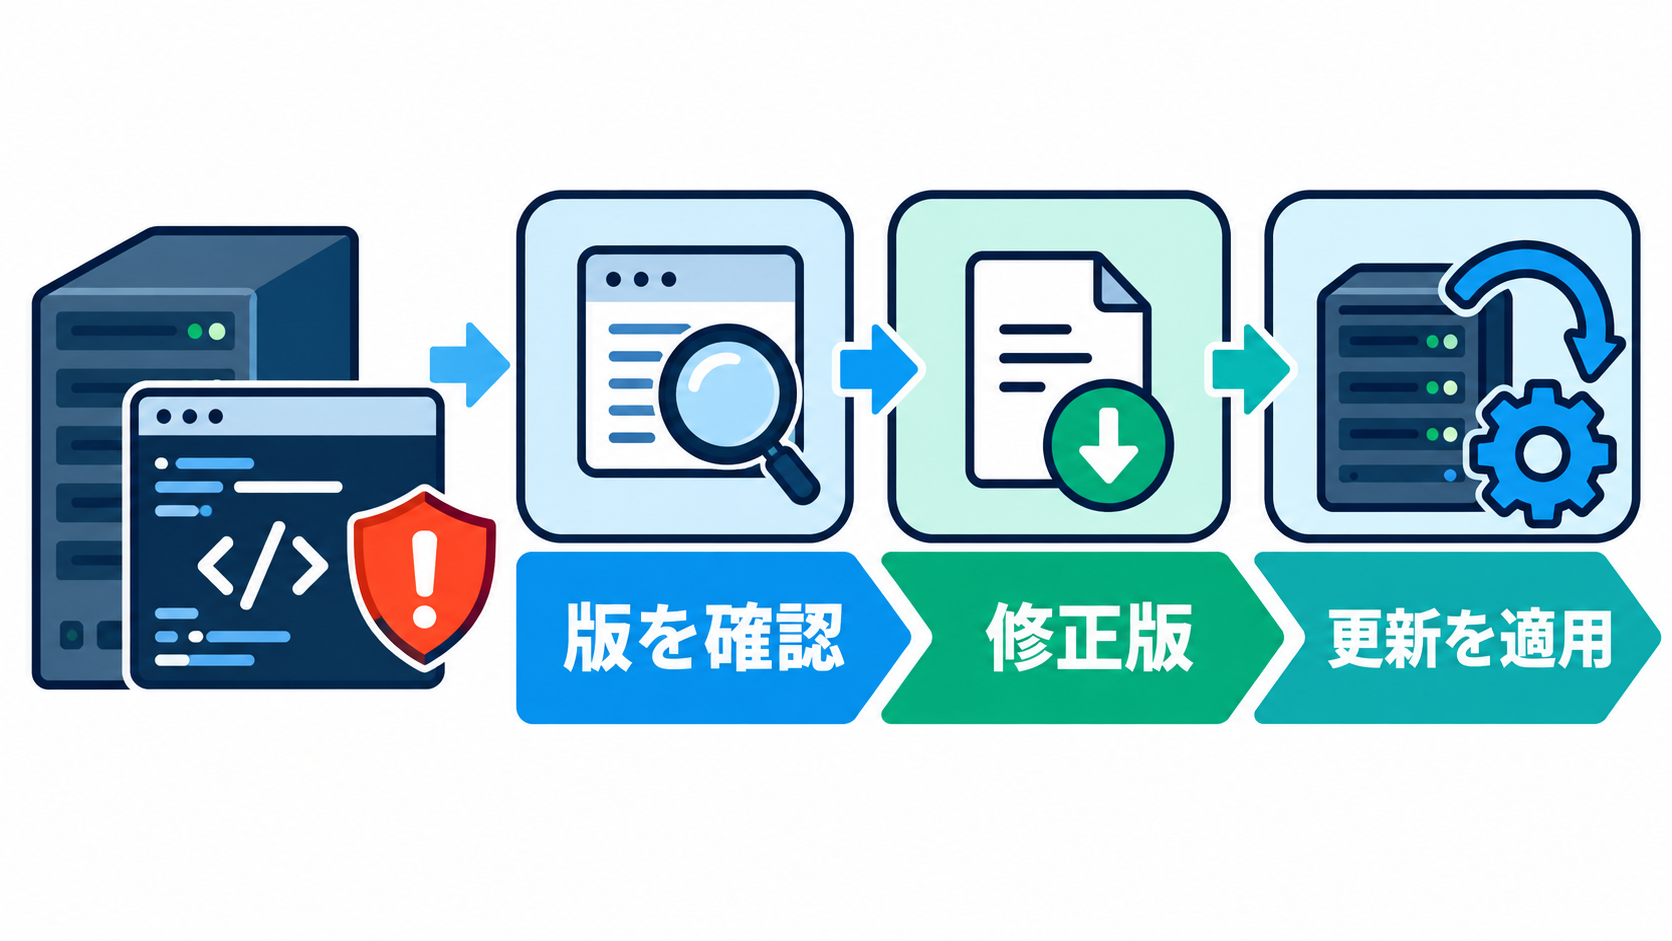
PHPは、WEBサイトの裏側(サーバー)で、ページや機能を動かすために使われるプログラミング言語です。2026年10月、PHPの公式が、深刻な脆弱性2件と修正版を公表しました。2件とも、認証(ログイン)なしで、外部の第三者がサーバーの上で自分の用意したプログラムを動かせてしまうおそれがあり、深刻度が最も高い区分(Critical)と評価されています。実際に成立する条件は、PHPの動かし方や設定、環境によって変わります。
この脆弱性は、国内でも首相が動く事態になりました。修正版の公開の約1時間前、首相がXで、公開しているWEBサイトでPHPを使っているかの確認と、修正版を速やかに適用できる準備を呼びかけました。すぐに適用できない場合は、サイトの一時停止もリスクを下げる手段の1つとされました。さらに翌日には、首相が自身の公式サイトも一時停止したと投稿しています。
政党や官公庁、企業やサービスでも、一時停止や緊急メンテナンスが相次ぎました。ただし、一時停止には安全を確認するための予防措置も含まれ、停止の事実だけで侵害を受けたとは判断できません。
しかし世界では、実際の悪用が確認されています。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、悪用が確認された脆弱性の一覧に2026年10月26日、2件を追加しました。一方、IPA(情報処理推進機構)は、2026年10月27日時点で、国内での攻撃被害の事例を把握していません。
自社のサイトや業務システムが、PHPを含むどのソフトウェアのどの版で動いているかを知ることが、すべての判断の出発点になります。
出典・参照:
- PHP公式「ニュースアーカイブ(2026年)」(2026年10月21日)
- IPA「PHPの脆弱性対策について」(2026年10月22日)
- JPCERT/CC「PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日)
- ITmedia NEWS「高市総理「大至急、PHPパッチ適用を」Xで異例の要請」(2026年10月22日)
- ITmedia NEWS「PHP脆弱性で高市総理「サイトを一時的に停止することも重要」」(2026年10月22日)
「PHPは危険」と言えない理由:脆弱性とは何か
今回の一連の報道を目にして、「PHPは危険だから、避けるべきだ」と受け止めた方もいるでしょう。しかし、脆弱性はどんなソフトウェアにも見つかる欠陥で、PHPだけが危ないとは言えません。本章では、脆弱性とは何か、どんなソフトウェアにも見つかること、今回の確認範囲が広かった2つの背景を解説します。
脆弱性は、ソフトウェアの中にある欠陥
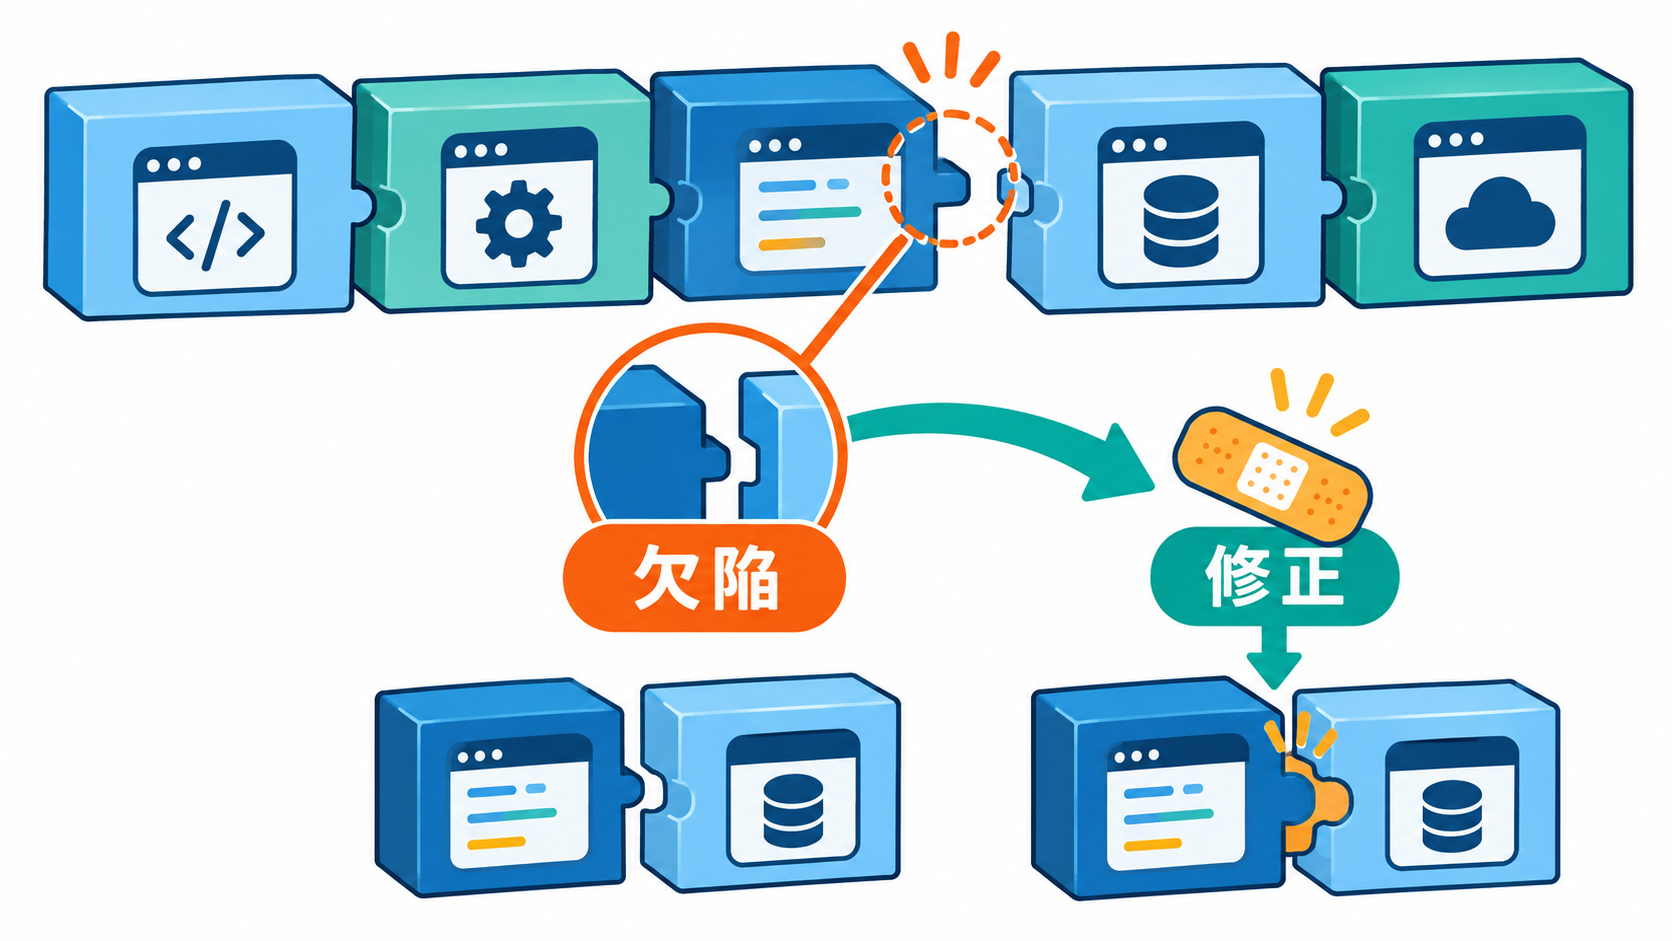
IPAは、脆弱性を、ソフトウェア製品やWEBアプリケーションなどにおける、セキュリティ上の問題箇所と説明しています。悪意のある第三者に突かれると、情報漏洩(法令上の表記は『漏えい』)や乗っ取りなどの被害につながり得る欠陥です。建物にたとえると、鍵のかからない窓や、壊れた扉のような弱点にあたります。
この弱点そのものが脆弱性で、弱点を突いて入り込む行為が攻撃です。両者は別のものです。見つかった欠陥は、開発元が修正プログラム(パッチ)を作り、利用者が適用して直します。
出典・参照:
どんなソフトウェアにも脆弱性はある
ソフトウェアは人が作るものなので、出荷後に欠陥が見つかることがあります。PHPに限らず、あらゆるソフトウェアで見つかっています。
米国の政府機関NIST(国立標準技術研究所)が運営する脆弱性のデータベースNVDには、2025年の1年間に、全製品を合わせて49,920件のCVE(脆弱性に付ける共通の識別番号)が登録されました。1つのソフトウェアに見つかる数ではなく、あらゆる製品を横断した登録数です。
こうした視点に立って考えれば、欠陥が公表され修正版が配られるということは、保守の仕組みが動いている証拠でもあります。ただし、サポートが終わった版を使い続けると、この修正が届かなくなります。
身近な例が、Windows 10です。マイクロソフトは、Windows 10のサポートを2025年10月14日に終了しました。終了後は、新しい欠陥が見つかっても、無償のセキュリティ更新プログラムは届きません。パソコンは動き続けますが、見つかった欠陥は塞がれないまま残ってしまうのです。PHPのサポートが終わった版でも、同じことが起こり得ます。
出典・参照:
今回、確認が必要な範囲が広かった2つの背景
今回は、首相が対応を呼びかけ、政党や官公庁、企業のサイトが一時停止するほど、確認と対応が必要な範囲が広がりました。なぜここまで広がったのでしょうか。背景は2つあります。
1つは、PHPが世界中で広く使われていたことでした。W3Techs(WEBサイトで使われる技術の調査会社)によると、WEBサイトの裏側(サーバー)で動くプログラミング言語が分かったサイトのうち、約7割(2026年10月27日時点で69.2%)がPHPを使っています。使っているサイトが多いため、確認が必要な範囲も広くなったのです。
もう1つは、今回の2件が、認証が要らず外部から攻撃され得る、深刻度が最も高いCriticalだったことです。つまり、PHPが特別に危ないのではなく、広く使われているものに深刻な脆弱性が見つかったため、確認と更新が必要な範囲が広範囲にわたったに過ぎません。
出典・参照:
サイバー攻撃はどう行われるか:代表的な2つの手口
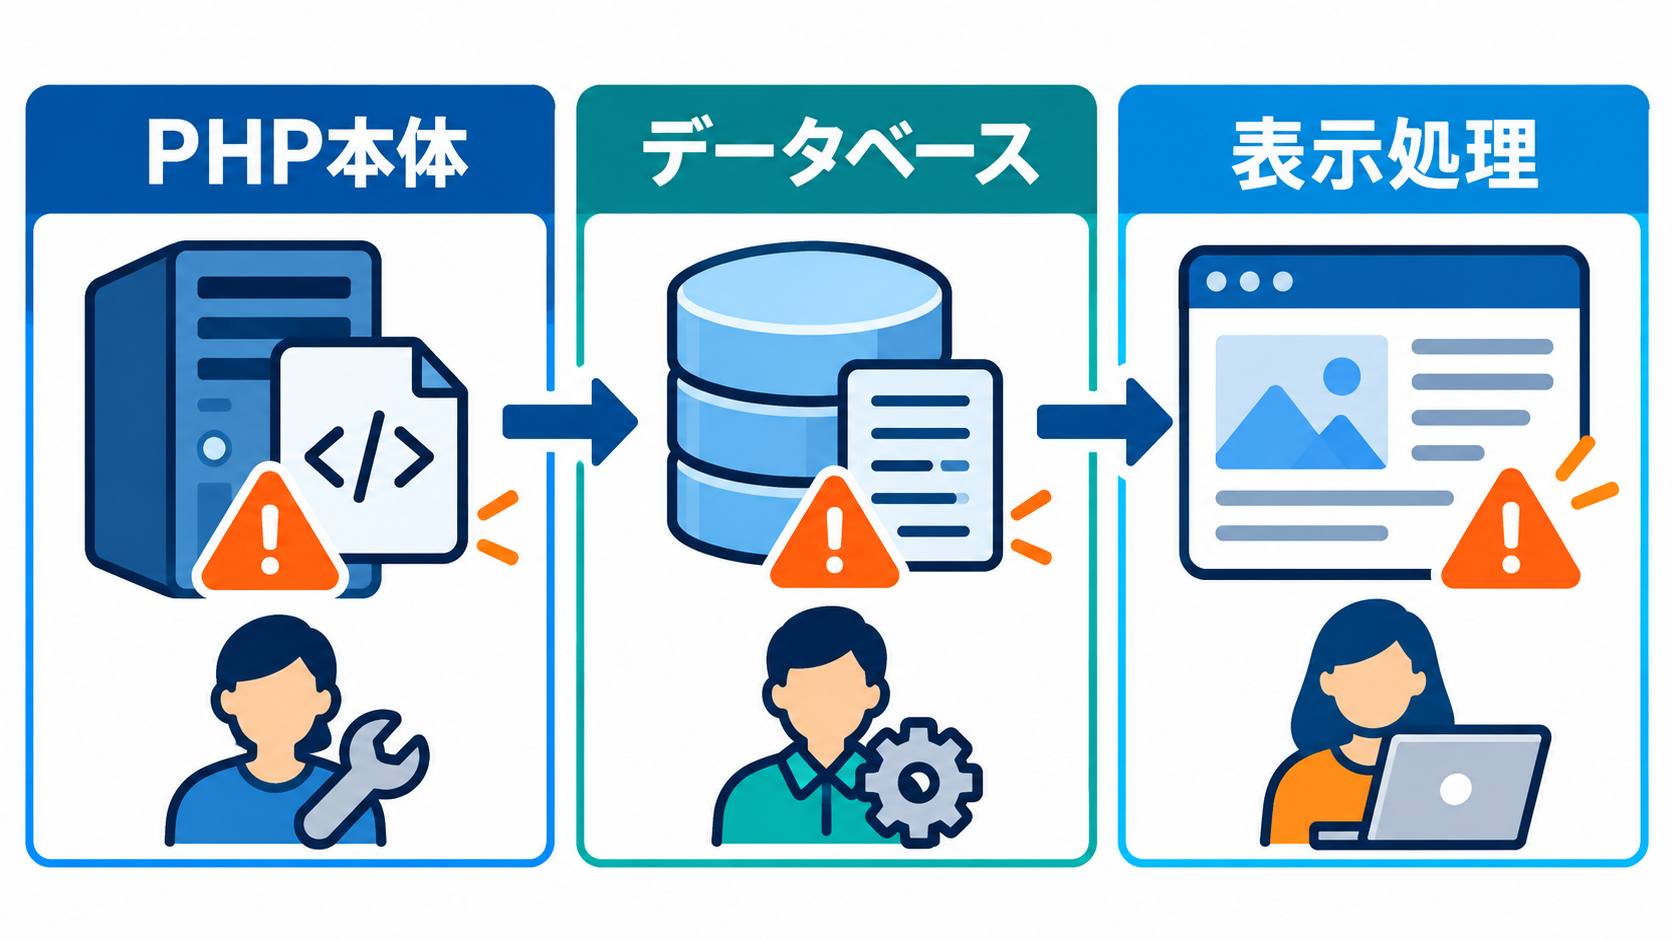
PHPの脆弱性とは別に、自社や提供元が作ったアプリケーションにも、脆弱性は生まれます。この場合のアプリケーションは、WEBサイトを管理するソフト(CMS)のWordPressや、WordPressに機能を追加する拡張部品(プラグイン)が代表例です。
こうしたアプリケーションの欠陥を突く代表的な攻撃に、SQLインジェクションとXSSがあります。本章では、この2つの攻撃の仕組みを説明したうえで、PHP本体の脆弱性との違いを解説します。
SQLインジェクション
SQLインジェクションは、データベース(顧客情報や商品データなどを整理して保管する仕組み)への命令文(SQL文)を狙う攻撃です。WEBサイトは、検索ボックスやログイン画面に入力された内容をもとに、データベースへ命令を出す仕組みを持っていますが、入力の取り込み方に欠陥があると、攻撃者が入力欄に命令の一部を混ぜ込み、命令の意味を変えてしまえます。
つまり、入力欄が、データベースを操作する入り口になってしまうのです。
IPAは、被害として、非公開情報や個人情報の漏洩、データの改ざんや消去、認証の回避による不正ログインを挙げています。条件によっては、システムの乗っ取りや、他への攻撃の踏み台につながるおそれもあります。
出典・参照:
クロスサイトスクリプティング(XSS)
クロスサイトスクリプティング(XSS)は、入力した内容をページへ表示する処理の欠陥を突く攻撃です。攻撃者が用意したスクリプト(ブラウザで動く小さなプログラム)が、そのサイトの上で実行されます。検索キーワードの表示や掲示板など、入力した内容を表示する場所は、特に起こりやすい例です。
被害を受けるのは、主にそのページを見た利用者(サイトの管理者を含む)です。IPAは、次のような被害を挙げています。
- 本物のサイト上に、偽のページが表示される。
- ブラウザに保存された、ログイン状態を保つための情報(Cookie)を盗まれ、ログイン状態を乗っ取られる。
出典・参照:
PHP本体の脆弱性と、アプリケーションの脆弱性の違い
SQLインジェクションとXSSは、攻撃の手口です。今回のPHPの脆弱性と並べて比べるのは、手口そのものではなく、欠陥がどこにあるかです。PHP本体の欠陥と、自社や提供元が作ったアプリケーションの欠陥では、欠陥がある場所、被害を受ける人、直す人が異なります。
| PHP本体の脆弱性(今回の2件) | アプリケーションの脆弱性(SQLインジェクション、XSSなどで突かれる) | |
|---|---|---|
| 欠陥がある場所 | PHP本体 | 自社や提供元が作ったアプリケーション。SQLインジェクションは、データベースへの命令の組み立て。XSSは、ページへの表示処理 |
| 主に被害を受ける人 | サイトを動かすサーバーの持ち主(乗っ取られると、サイトの運営者と利用者にも影響が及ぶ) | SQLインジェクションは、サイトの運営者と、情報を預けた利用者。XSSは、そのページを見た利用者(管理者を含む) |
| 直す人 | 開発元の修正版を適用する人 | 自社で改修する人、または提供元の修正版を適用する人 |
PHPを最新の版に更新しても、アプリケーション側の欠陥は直りません。この種の欠陥は、専門家によるセキュリティ診断で弱点を見つけ、プログラムを書き直す(改修する)か、提供元の修正版を適用して直します。
The post 「PHPは危険」は本当か|脆弱性とサイバー攻撃の仕組みを解説 first appeared on DXportal.