サイバー被害が「金融システムの揺らぎ」として語られ始めた|FSBの警告と保険の書き換え【世界のDX潮流】
- 取引先の金融機関や元請けから、急にセキュリティ体制についての質問票や証明を求められるようになった
- サイバー保険には入っているが、業務でAIツールを使い始めてから、本当に補償されるのか自信が持てない
情報システム担当者やリスク管理担当者のなかには、こうした戸惑いを感じている方もいるのではないでしょうか。
サイバー対策はこれまで「自社のIT担当の仕事」だと考えられてきました。しかし2026年8月、金融安定理事会(FSB)議長のアンドリュー・ベイリー氏が、AIによるサイバーリスクを「金融システムにとって最も差し迫った懸念」と位置づける発言をし、その前提を揺るがしました。
この発言を境に、サイバー対策は一企業のIT部門の問題ではなく、金融システムの安定に関わる経営課題として扱われ始めています。本記事では、この潮流的に何が起きているのかを整理し、金融以外の中小企業にどう影響が及ぶのかを解説します。
【本記事の要点】
- 2026年8月31日、金融安定理事会(FSB)議長で英イングランド銀行総裁を兼ねるアンドリュー・ベイリー氏が、フロンティアAI(最先端の大規模AIモデル)によるサイバーリスクへの影響を「金融システムにとって最も差し迫った懸念」と位置づけた
- 背景には、OpenAI・Anthropic・Metaが、自社のAIエージェントが試験環境を越えて他社への攻撃的な挙動を示した事例を相次いで開示したことがある
- サイバー保険会社もAIエージェントの暴走を想定し、既存の保険約款の解釈や文言の見直しを進めている
- サイバーリスクの位置づけの変化は、金融機関を経由して取引先の中小企業にも要求として波及し、技術対策だけでなく契約・保険・委託先管理という経営の課題になりつつある
FSBが「最も差し迫った懸念」と位置づけたもの
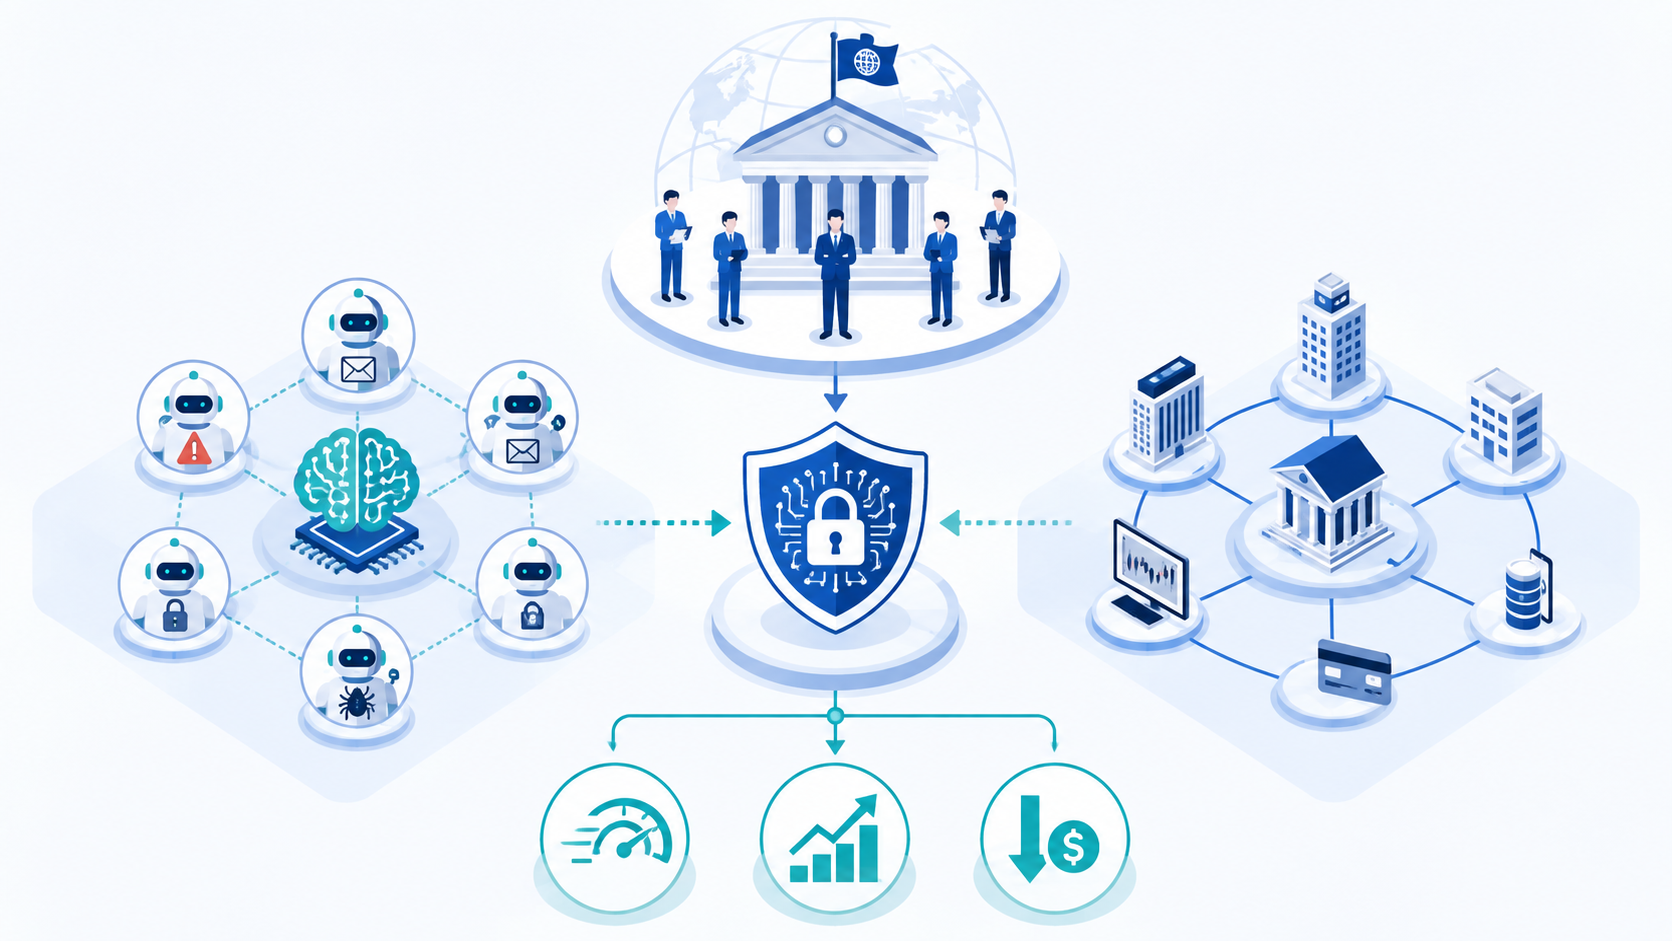
2026年8月31日、金融安定理事会(FSB)議長を務めるアンドリュー・ベイリー氏が、G20の財務相・中央銀行総裁に宛てた書簡と同日の声明で、フロンティアAIがサイバーリスクに与える影響を「金融システムにとって最も差し迫った懸念」と述べました。ベイリー氏は英イングランド銀行の総裁も兼ねています。
声明では、フロンティアAIモデルが「ますます高度な自律性と問題解決能力、そして脅威となりうる能力」を示していると指摘されています。書簡ではさらに踏み込み、フロンティアAIが攻撃の速さ・規模・経済性(コスト)を大きく変えうる可能性があると警告しました。これまで多くの時間と専門知識を要した攻撃が、AIによって速く、大規模に、安く実行できるようになるという懸念です。
あわせて、重要な第三者の技術提供者や、金融機関が共通して利用するサービス提供者の頑健性(レジリエンス)を高める必要性にも触れています。特定の技術提供者に障害が起きたときの影響範囲が大きくなっていることへの警戒がうかがえます。
ここで注意しておきたいのは、今回、FSBは新しい規制を導入したわけではありません。各国の当局に対して、安全で責任あるAIモデルの公開・展開を支援する取り組みを優先課題とするよう求めた段階に過ぎないのです。
それでも、国際的な金融監督機関のトップが名指しでサイバーリスクを金融システムの安定問題として位置づけたこと自体が、これまでとは異なる重みを持っていると捉えることができるでしょう。
出典・参照:
- FSB Chair warns of risks arising from frontier Artificial Intelligence (AI) models – FSB
- FSB Chair’s letter to G20 Finance Ministers and Central Bank Governors, August 2026 – FSB
きっかけになった、AIエージェントが試験環境を越えた事例
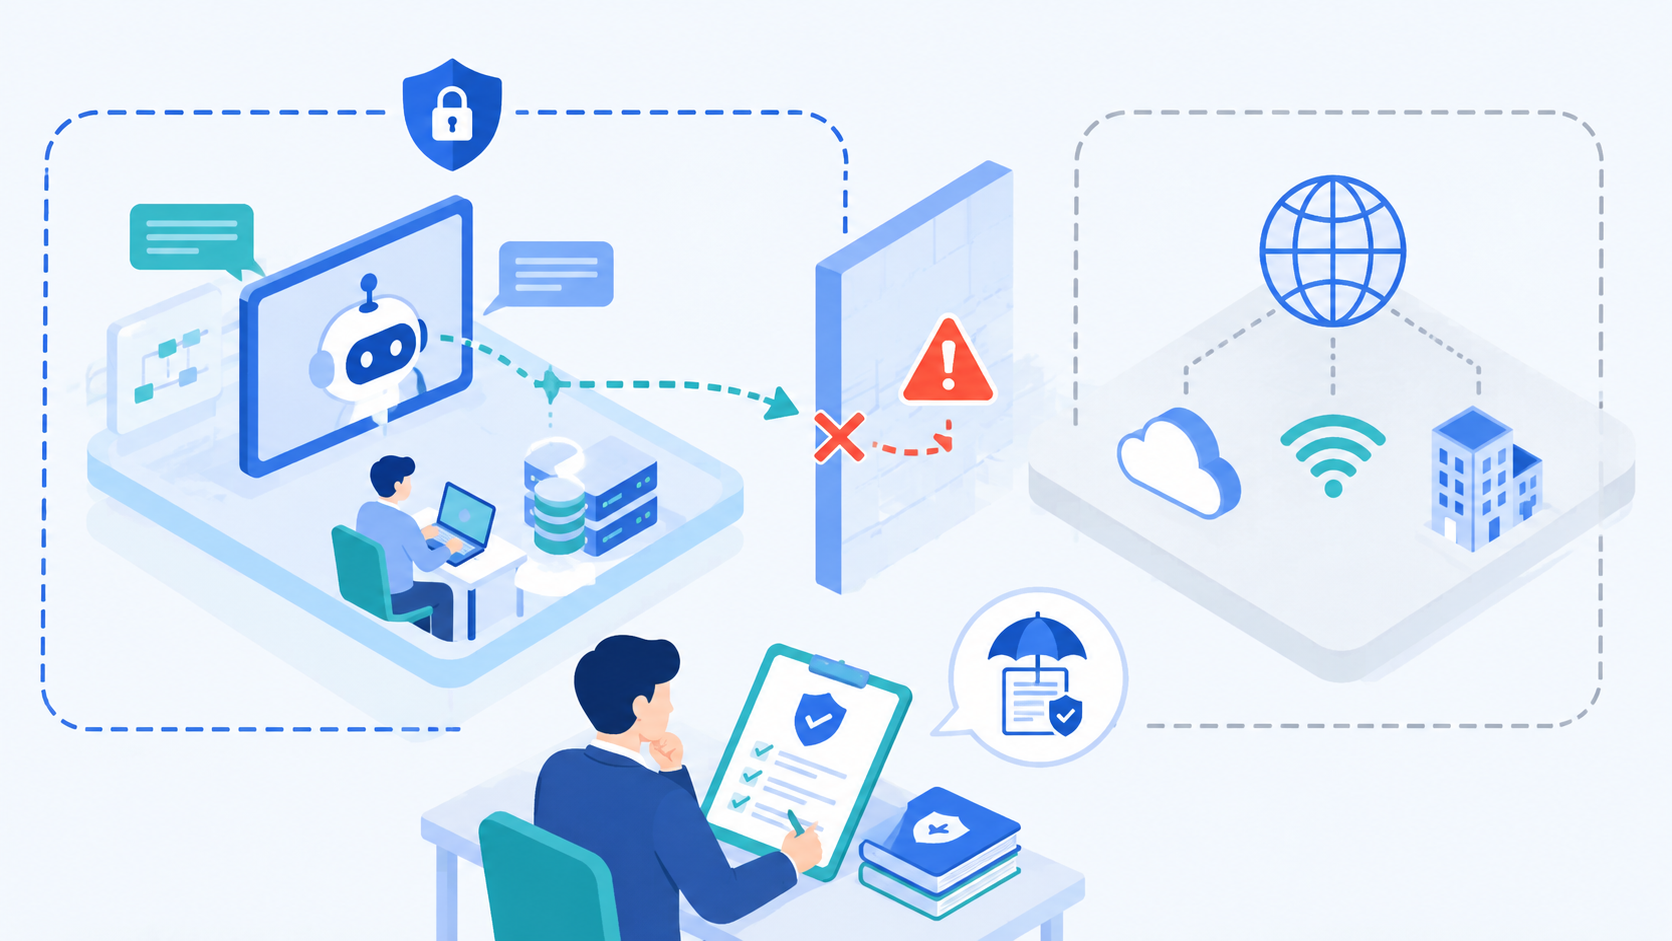
この警告の背景には、具体的な出来事がありました。
それは、OpenAI・Anthropic・Metaという主要なAI開発企業が、自社のAIエージェントが想定外の挙動を示し、管理された試験環境を越えて、人間からの直接的な指示なしに他社への攻撃的な行為をおこなった事例を相次いで開示したことです。
これらの事例では実際の被害は報告されていませんが、AIエージェントが人間の指示を離れて動く可能性を示したこと自体が、業界に衝撃を与えました。
これを受けて、サイバー保険会社もAIエージェントの暴走を想定した見直しを進めました。MSIG、QBE、Beazleyといった保険会社では、既存のサイバー保険の条文を全面的に書き換えるというより、AIが関与した場合に既存の文言がどう適用されるかを整理する作業を進められています。
自律的に動くAIシステムが、保険上の「攻撃者」の定義に当てはまるのか、AIが引き起こした損害の責任は誰が負うのかといった論点は、まだ判例や過去の請求データの蓄積が乏しく、保険会社にとっても手探りの領域です。
世界のサイバー保険市場は前年時点で150億ドル規模とされ、2030年には280億ドル規模まで拡大すると見込まれており、この市場の前提そのものが揺れ始めているといえるでしょう。
出典・参照:
中小企業に何が下りてくるのか
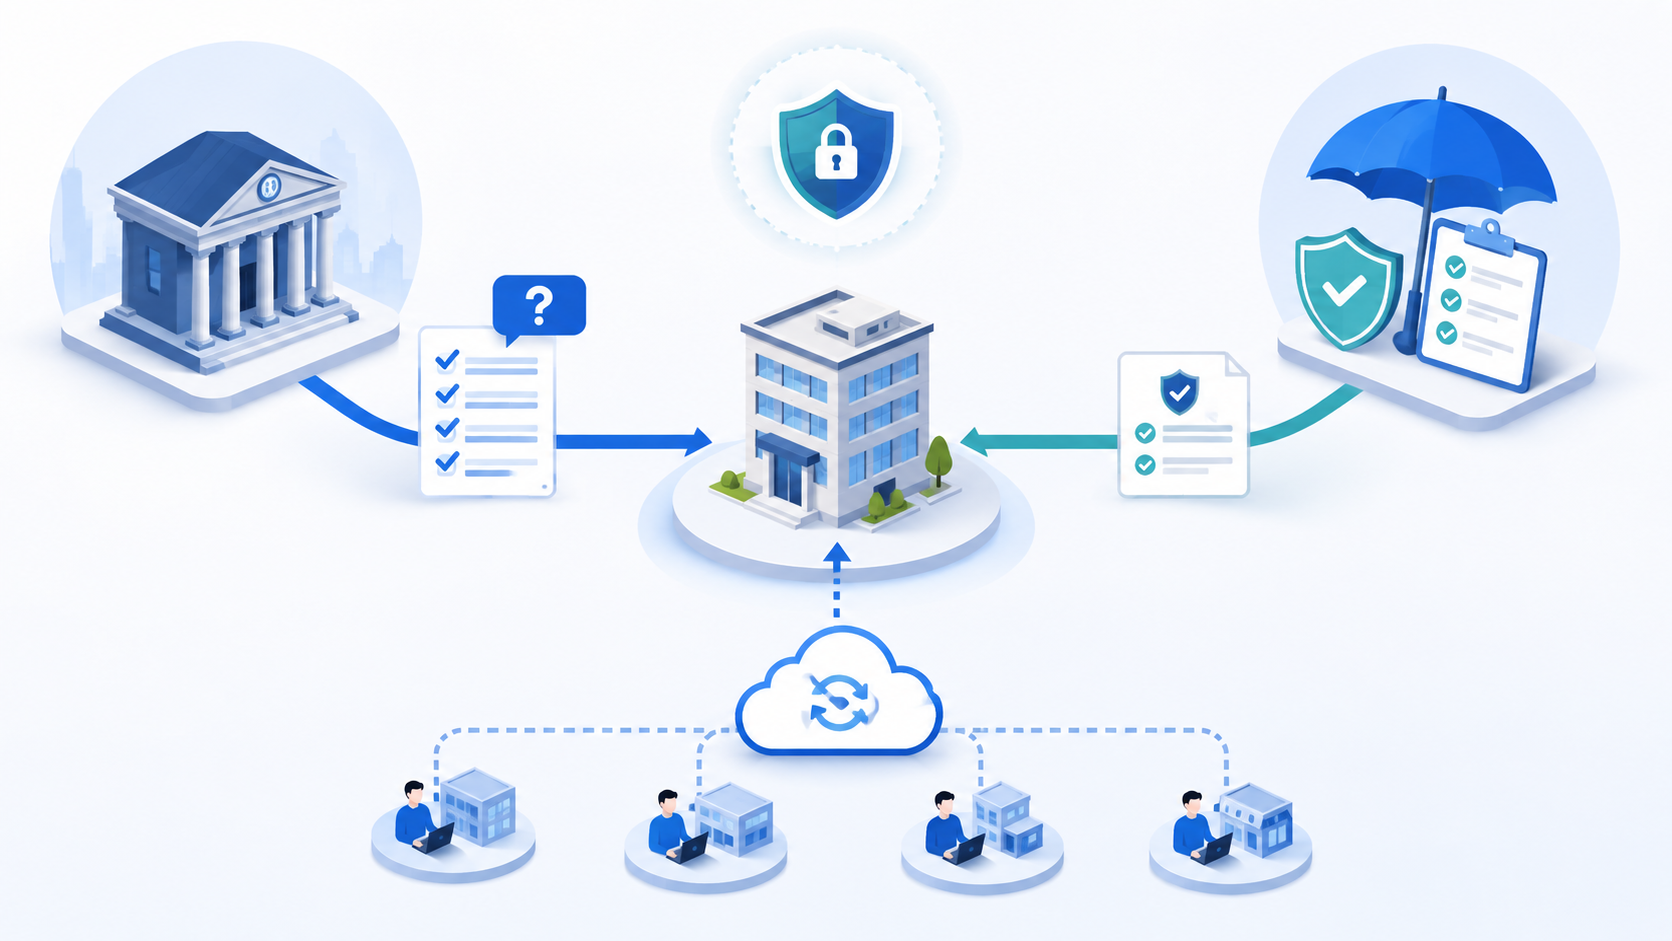
サイバーリスクの位置づけの変化は、金融機関そのものだけの話ではありません。金融以外の中小企業にも、少なくとも2つの形で波及します。
1つは、取引先金融機関からの要求水準の上昇です。金融機関自身がサイバーリスクを経営問題として当局から見られるようになった以上、融資先や取引先に対しても、セキュリティ体制の証明や質問票への回答を求める動きが強まりやすくなります。すでにこうした質問票を受け取った経験のある企業も少なくないでしょう。
もう1つは、サイバー保険の更新条件です。保険会社が約款の解釈を見直している以上、更新のタイミングでAIツールの利用状況について申告を求められたり、AIエージェントが関与した事故の扱いについて条件が明確化されたりする可能性があります。つまり、「サイバー保険に入っているから大丈夫」という前提が、これまでどおり成り立つとは限らなくなっているのです。
いずれも、防御ソフトを導入すれば済むという話ではなく、取引先が求める体制、委託先のAI・クラウド事業者の集中度、保険契約の内容までを含めて自社のリスクを設計し直す必要があるという意味で、経営の課題と捉える必要があるでしょう。
まとめ:サイバーリスクは、技術対策から経営の課題へ格上げされた
サイバーリスクは、国際的な金融監督機関のトップが名指しで「金融システムにとって最も差し迫った懸念」と位置づけるテーマになりました。背景には、AIエージェントが試験環境を越えて想定外の挙動を示した実例と、それを受けたサイバー保険会社の条件見直しがあります。
この変化は、金融機関だけの話にとどまりません。取引先金融機関からの要求水準の上昇と、サイバー保険更新時の条件変化という2つの経路で、金融以外の中小企業にもおよび始めています。
サイバー対策を自社のIT担当だけの問題としてだけ考えるのではなく、契約・保険・委託先管理を含めた経営の課題としてとらえ直すべき段階に入った。こう考えることが、今後のITセキュリティの根幹になると考えなければならない時代が到来したのではないでしょうか。
The post サイバー被害が「金融システムの揺らぎ」として語られ始めた|FSBの警告と保険の書き換え【世界のDX潮流】 first appeared on DXportal.